- Baltijas vadītāju rīts: Vai jūsu uzņēmums ir gatavs kiberuzbrukumam?
- Primend ir Microsoft Partner of the Year 2026 uzvarētājs Latvijā
- Primend komandai ir pievienojies Aidas Vyšniauskas, kurš vadīs mūsu mākoņserveru pakalpojumu attīstību
- Francijas lielveikalu kiberuzbrukums parāda, cik tālu var aiziet hakeri
- CyberChess 2026: Mākslīgais intelekts paātrina kiberdrošības ieviešanu, nevis maina tās pamatus
- Microsoft pārveido Copilot. Kas uzņēmumiem būtu jāzina?
- RIGA COMM 2026 stiprina Primend pozīciju Baltijā
- Latvijā noplūduši 1,2 miljonu cilvēku dati. Ko no tā vajadzētu mācīties uzņēmumiem?
- Svarīgas izmaiņas Microsoft 365 licenču cenās no 01.07.2026
- Būtiskas izmaiņas Microsoft licencēs un cenās 2026. gadā
- M365 Copilot Business licences maziem un vidējiem uzņēmumiem
- 50% atlaide Copilot licencēm – spēkā līdz gada beigām
- Microsoft cenas paaugstinājums ikmēneša norēķiniem par gada licencēm
- Tagad Microsoft 365 Copilot licencēm pieejami ikmēneša maksājumi
- Jaunais Primend Group izpilddirektors – Teet Raudsep
- Microsoft ievieš izmaiņas Teams licencēs
- Primend SMART brokastis | Pieredzes stāsti gudriem IT lēmumiem
- Bezmaksas vebinārs | NIS2 Darbības nepārtrauktības plāns un rezerves kopēšana
- Bezmaksas vebinārs | NIS2 ceļvedis un stratēģija – drošai tīkla infrastruktūrai
- Bezmaksas vebinārs | Kāpēc Tavam uzņēmumam nepieciešams Kiberdrošības pārvaldnieks?
- Primend atkārtoti saņēmis izcilības balvu “Microsoft gada partneris ‘2023” Igaunijā
- Microsoft partnera tituls modernā darba risinājumiem
- “Elemental Business Centre” noslēdzis biroja nomas līgumu ar IT uzņēmumu “Primend”
- Apvienojas divi uz mākoņpakalpojumiem orientēti IT uzņēmumi – Primend un Digifi
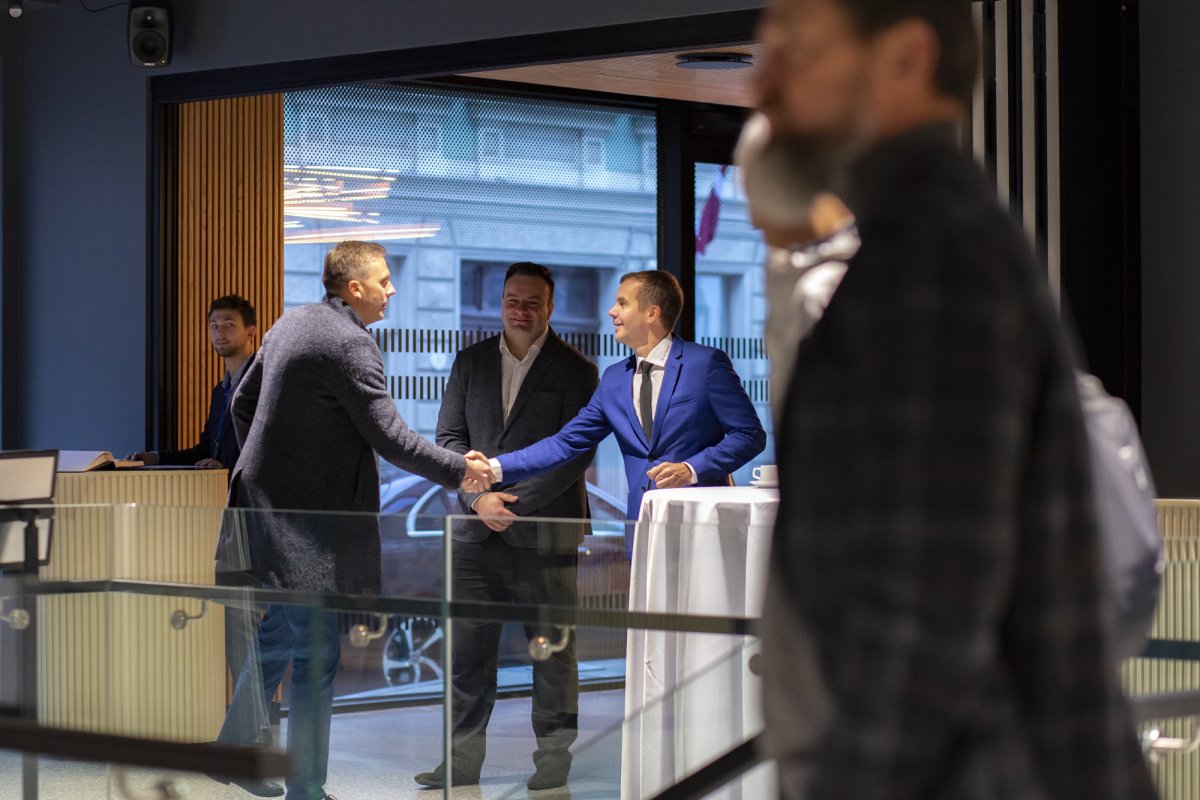
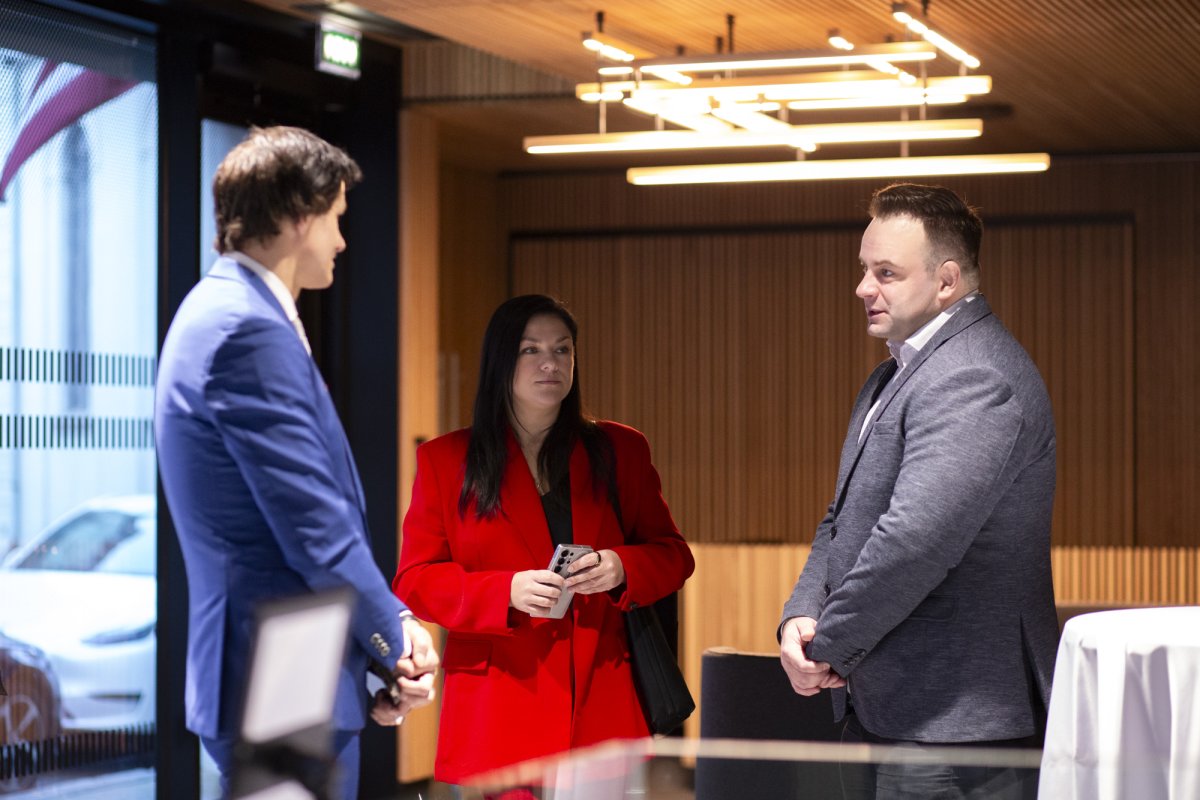
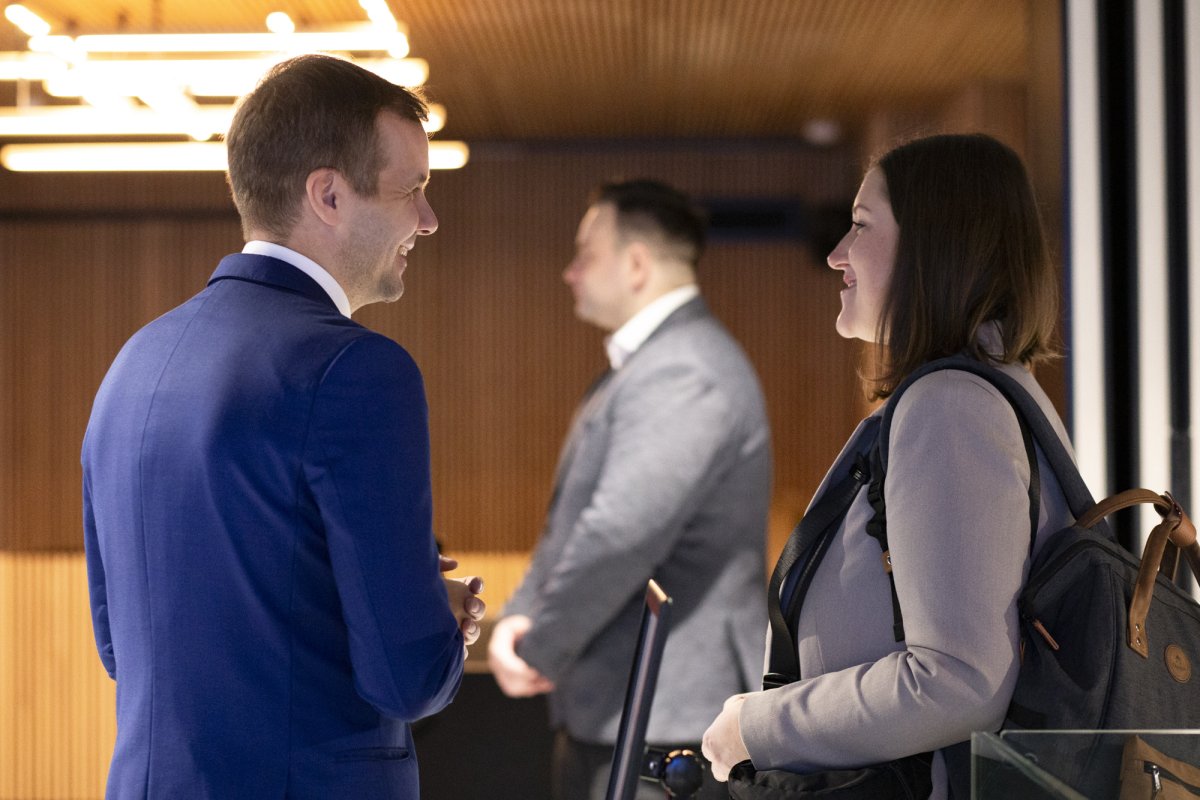
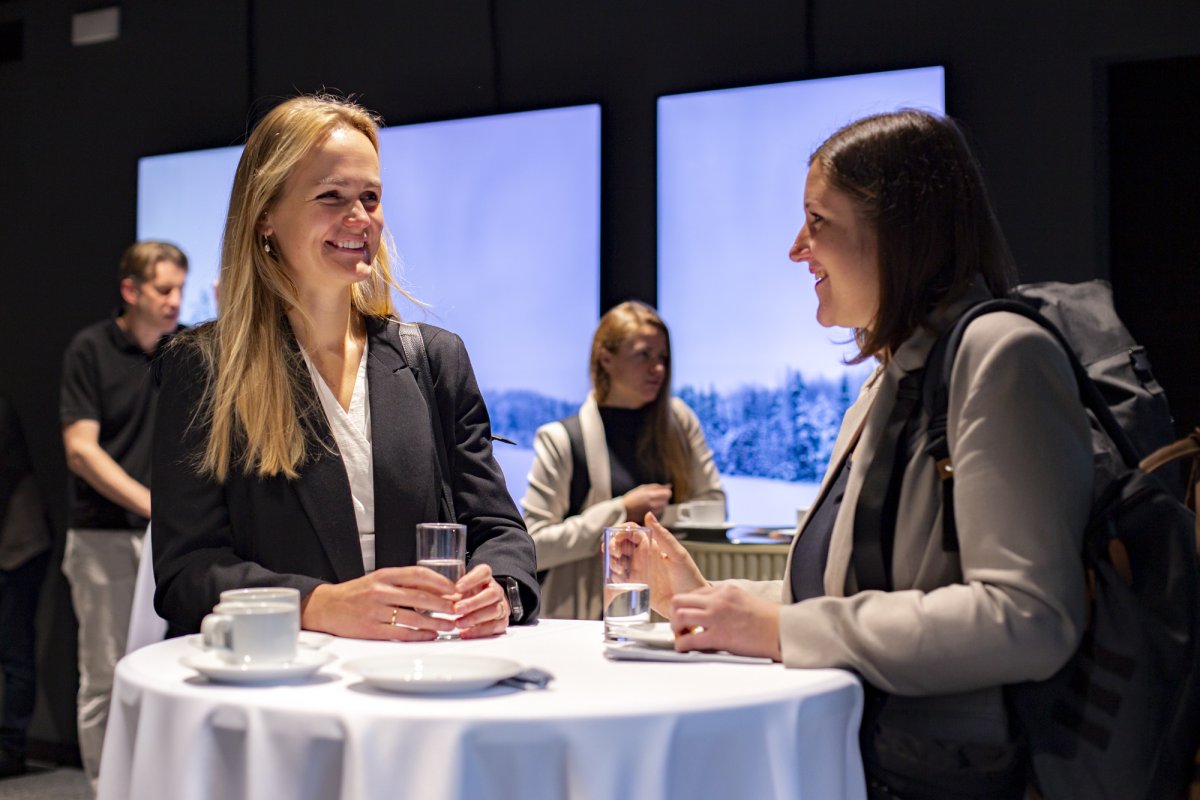
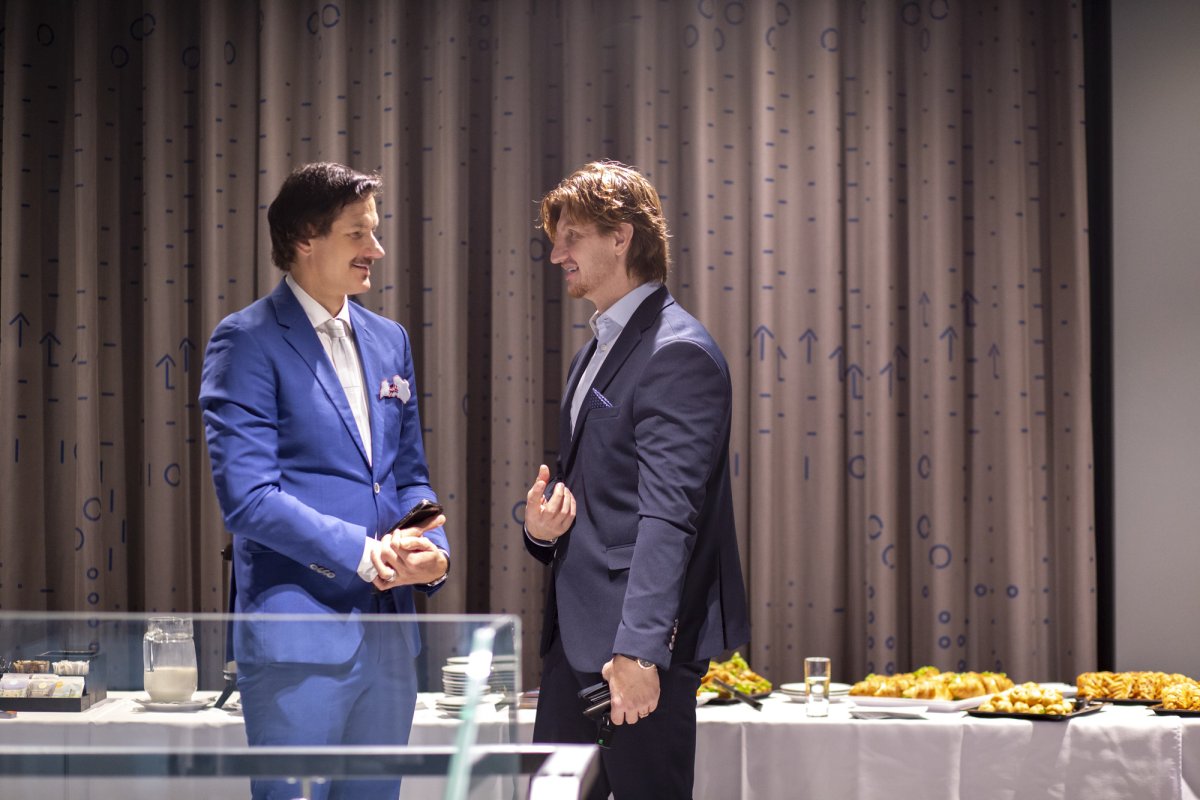
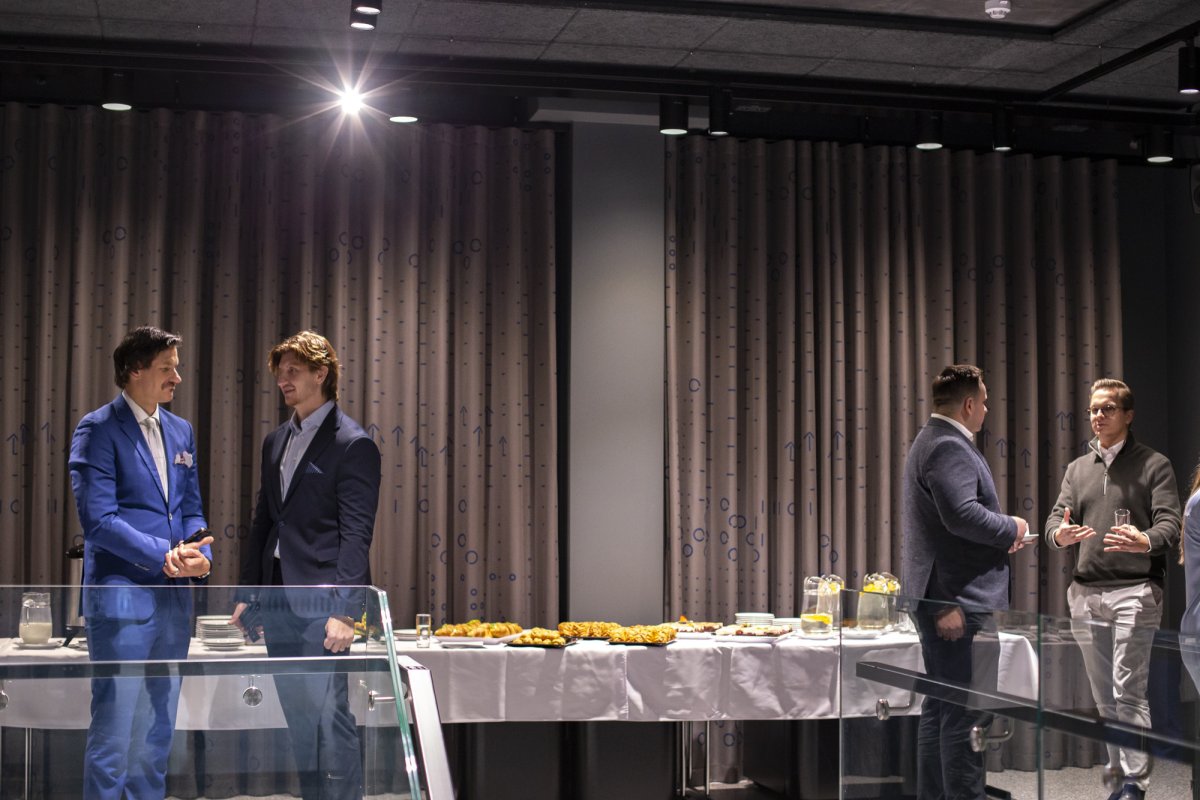
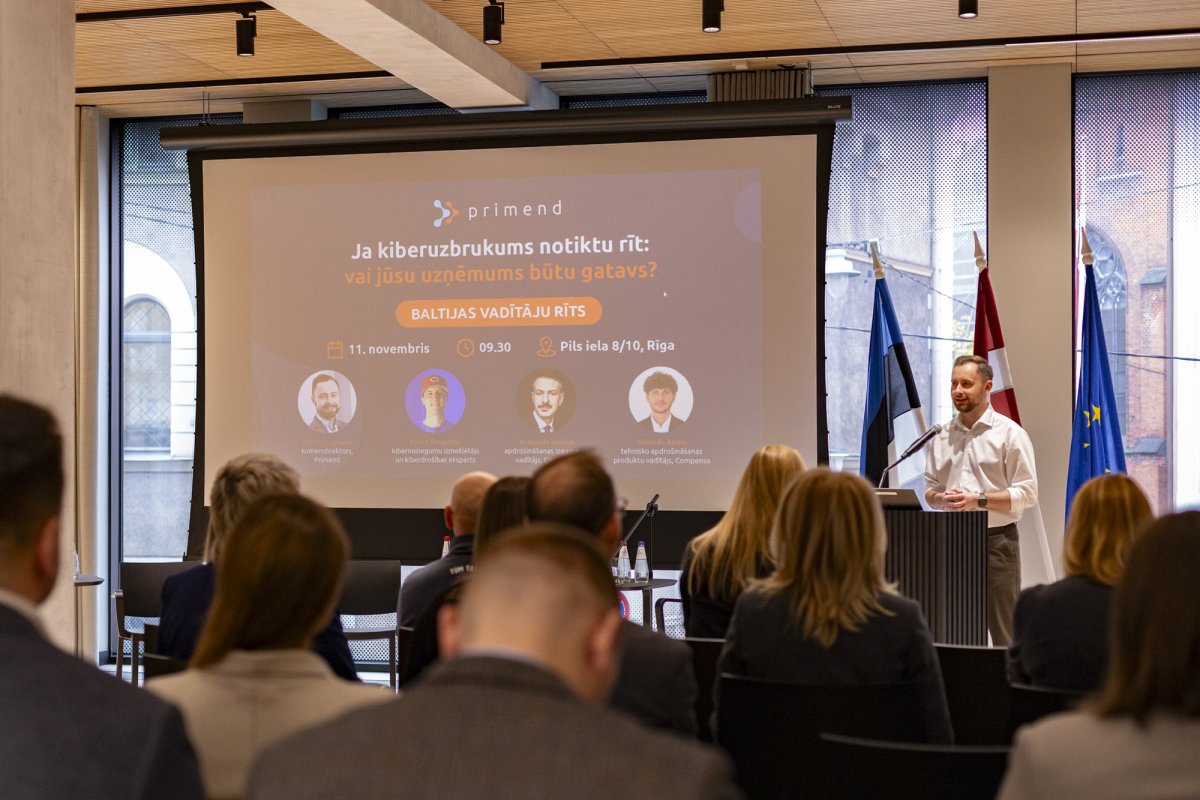
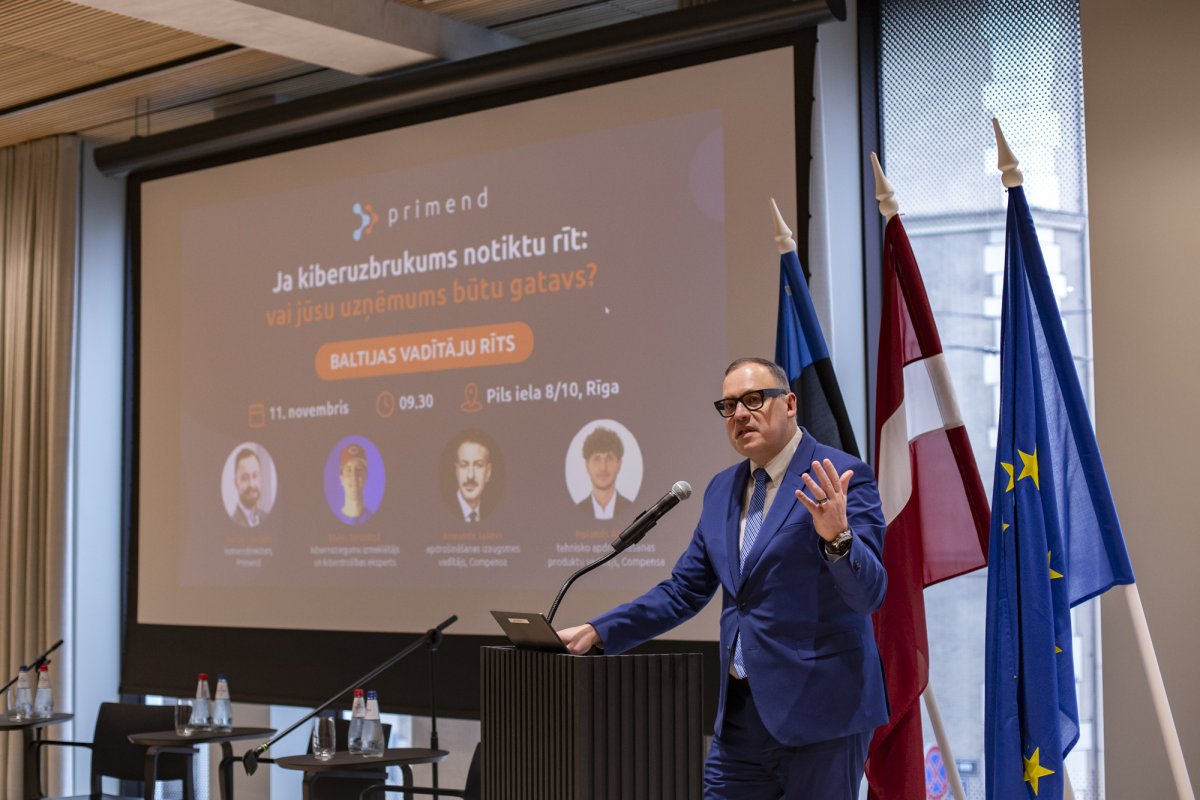
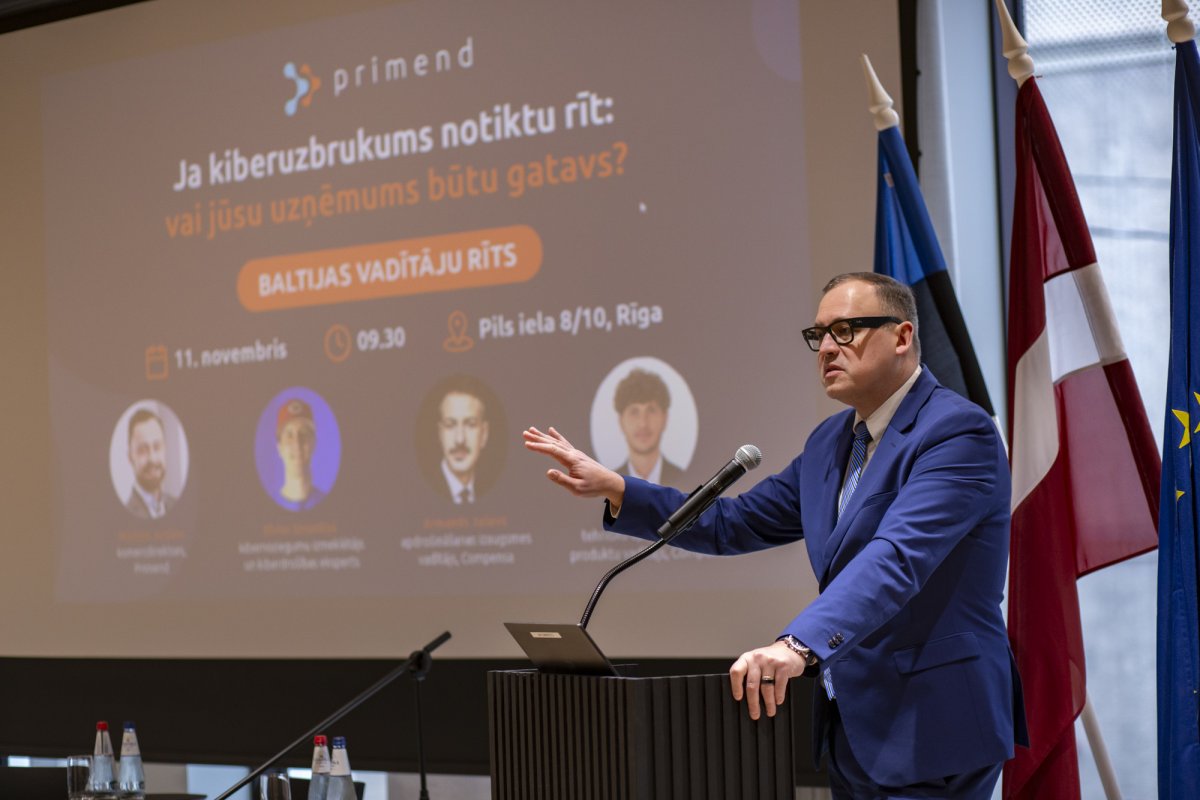
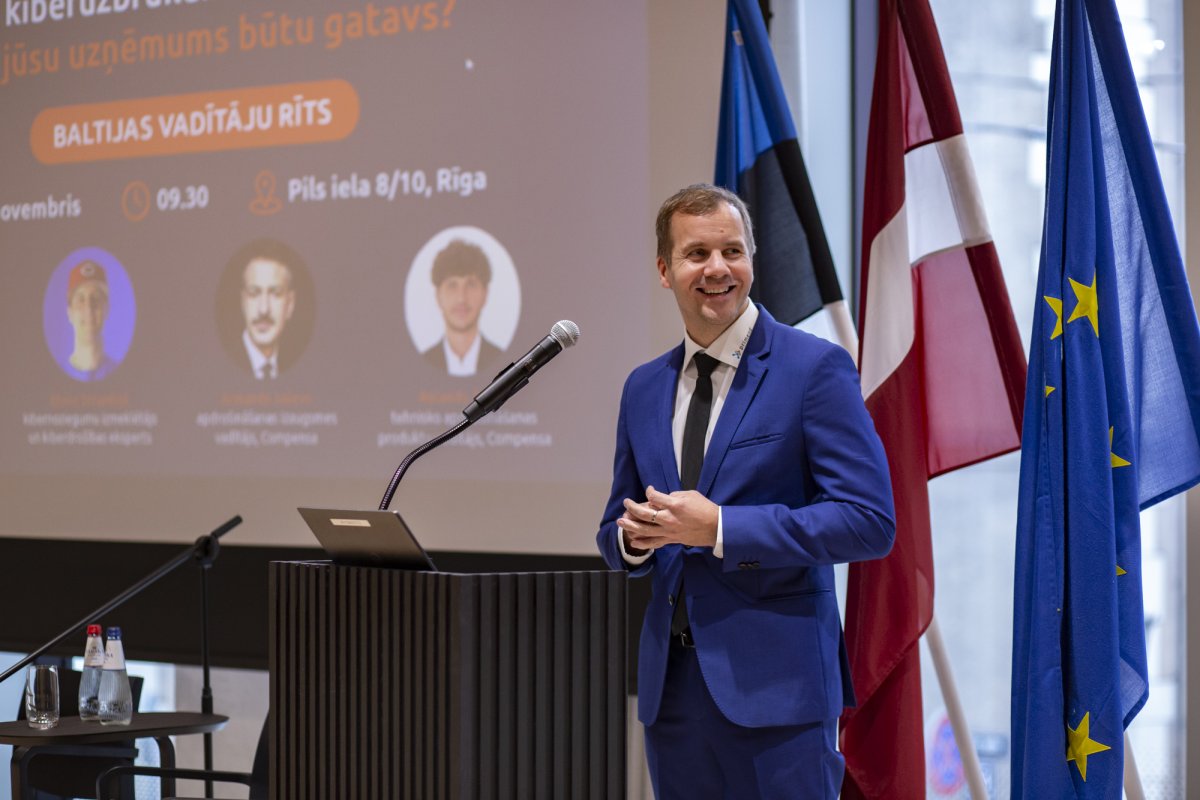
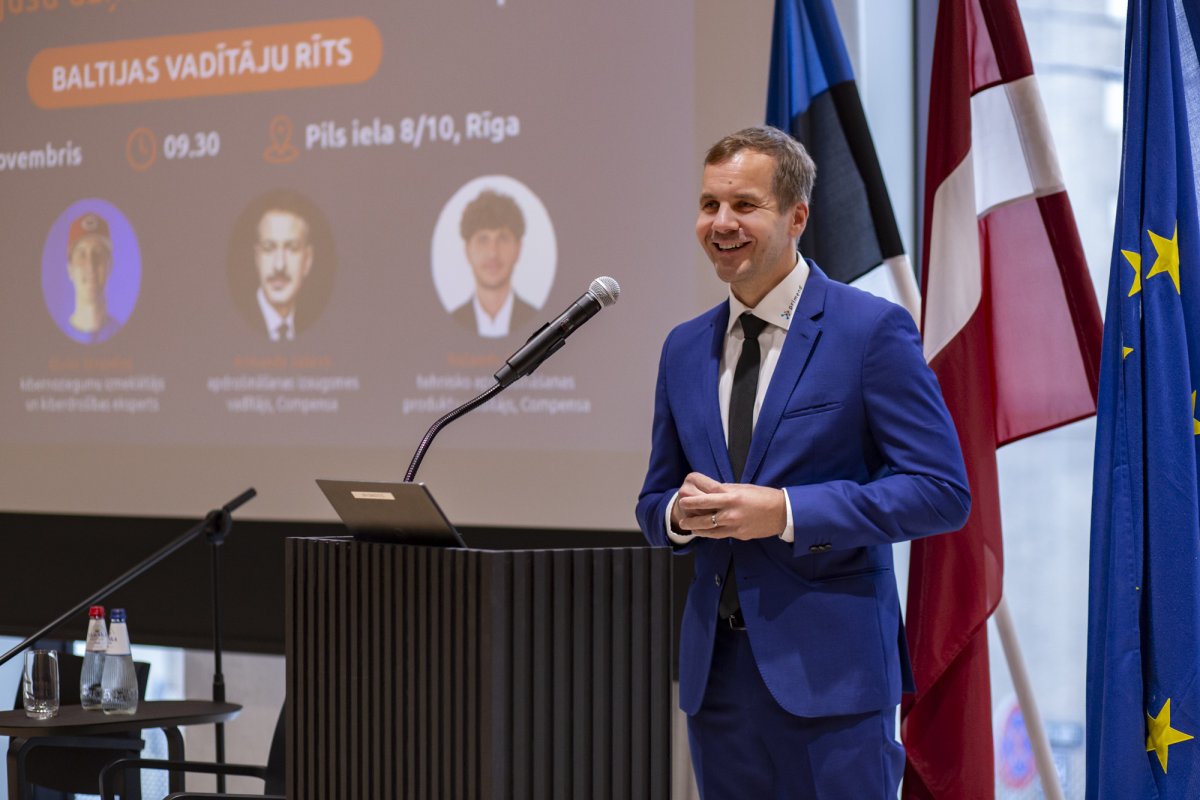
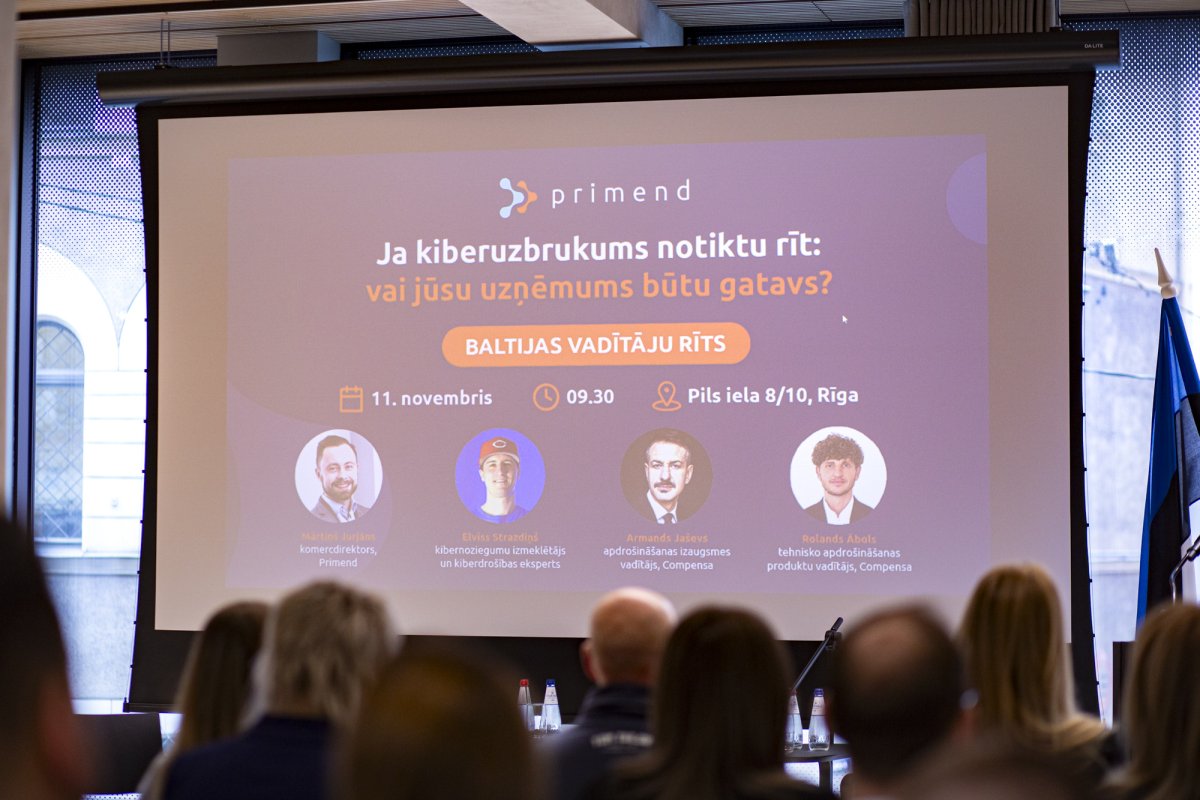
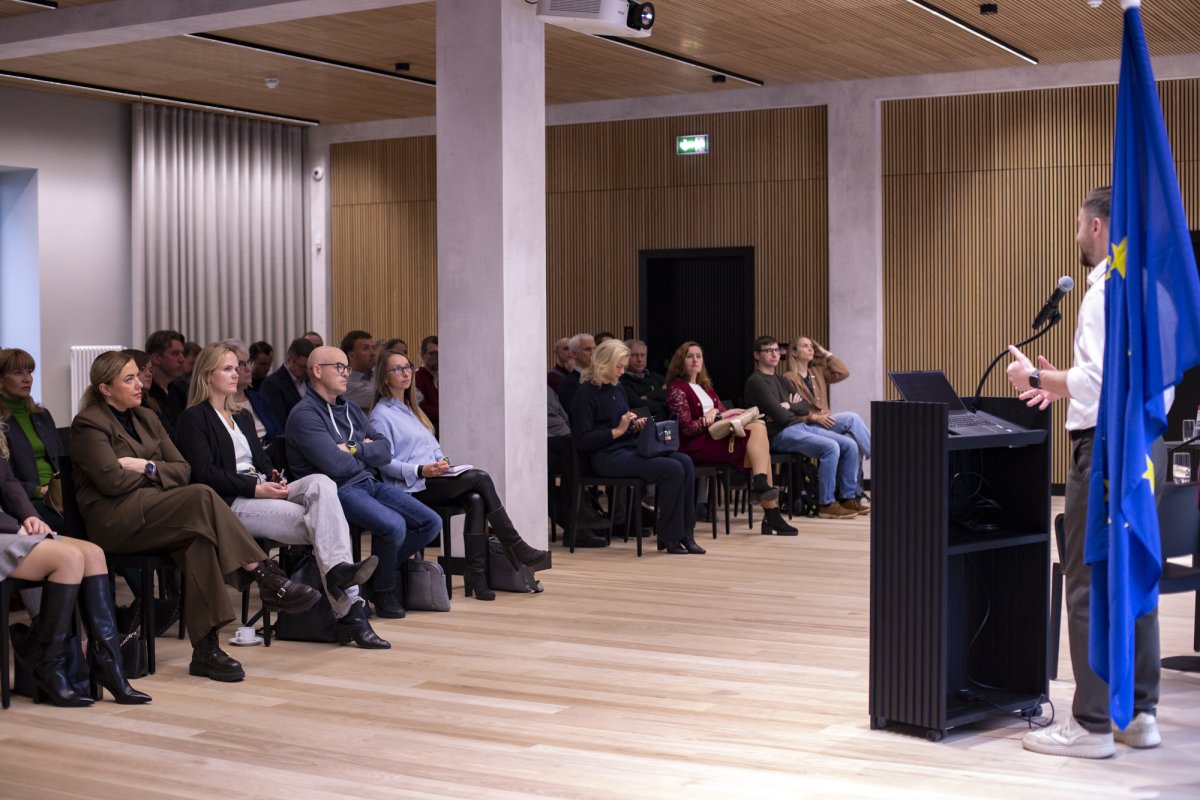
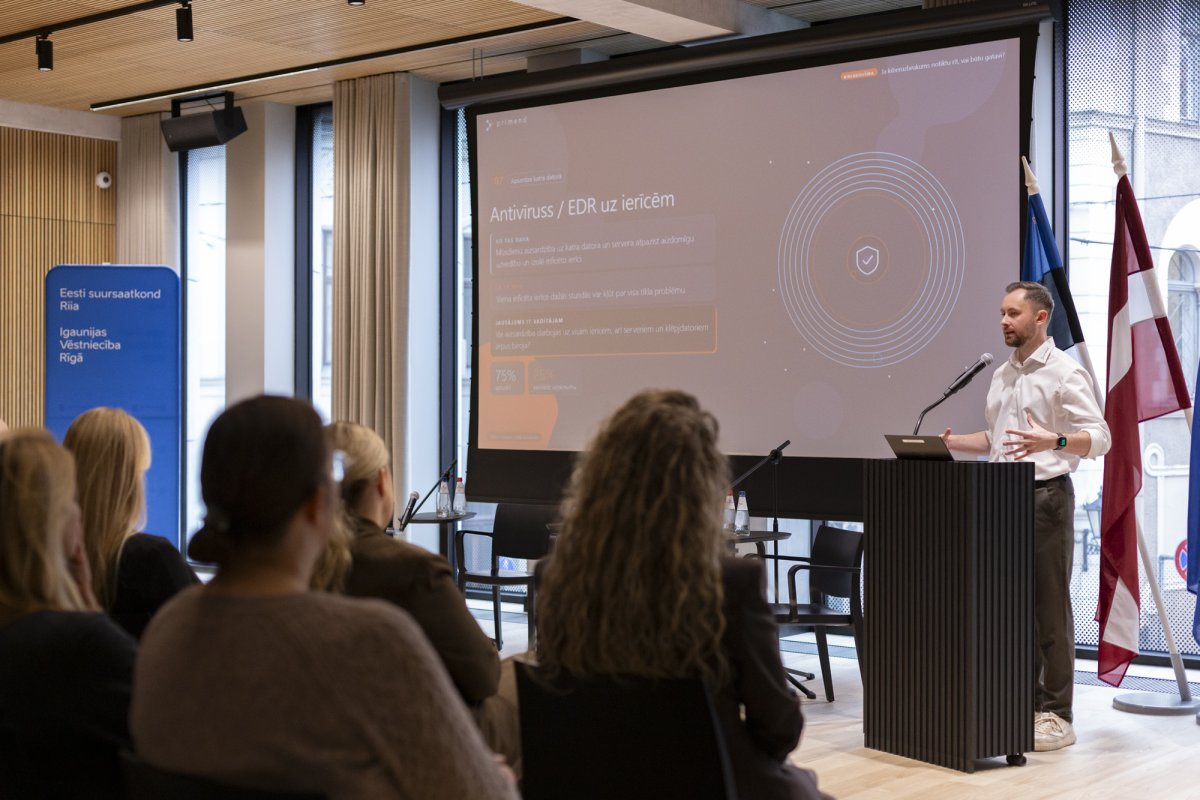
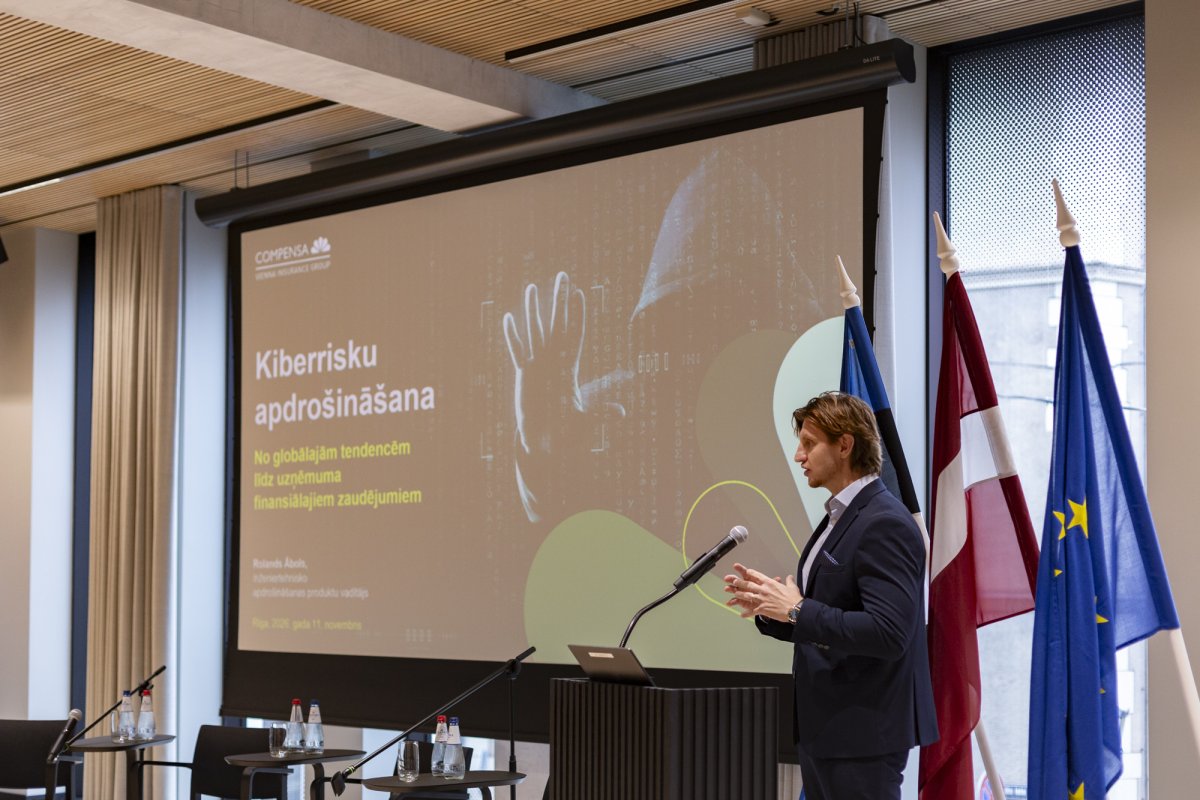
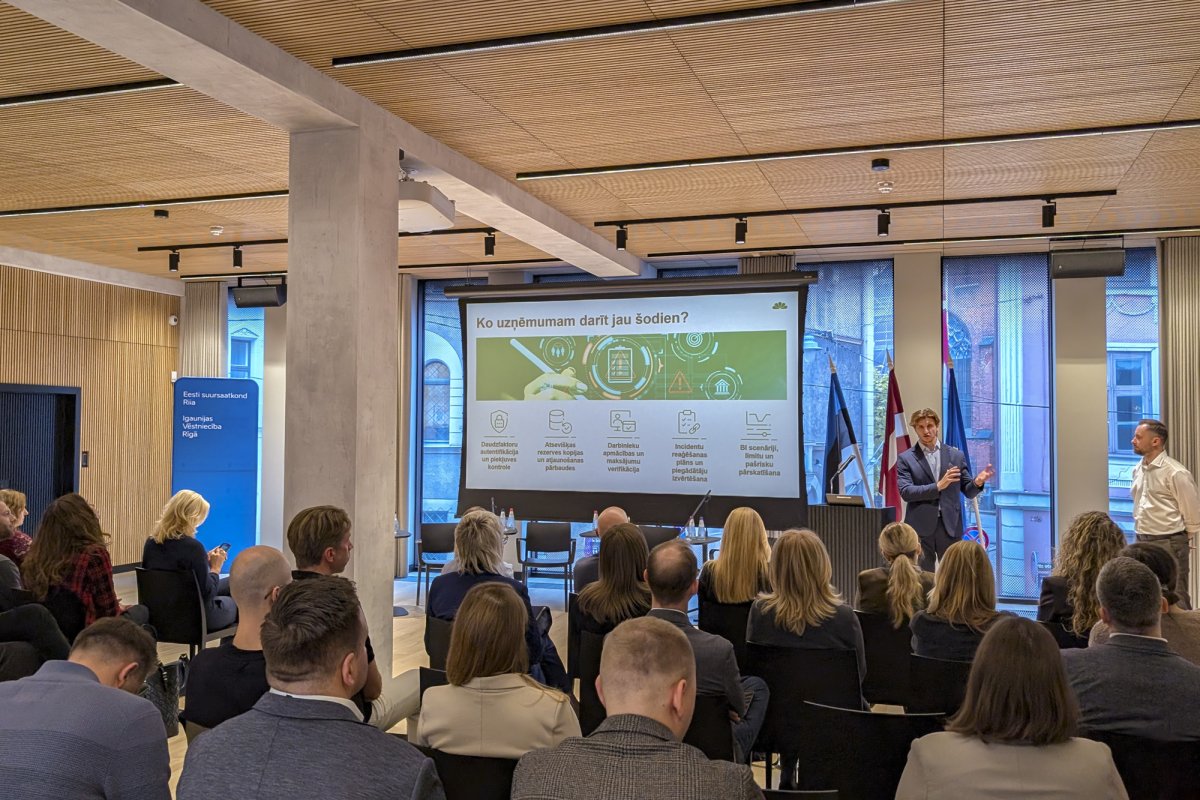
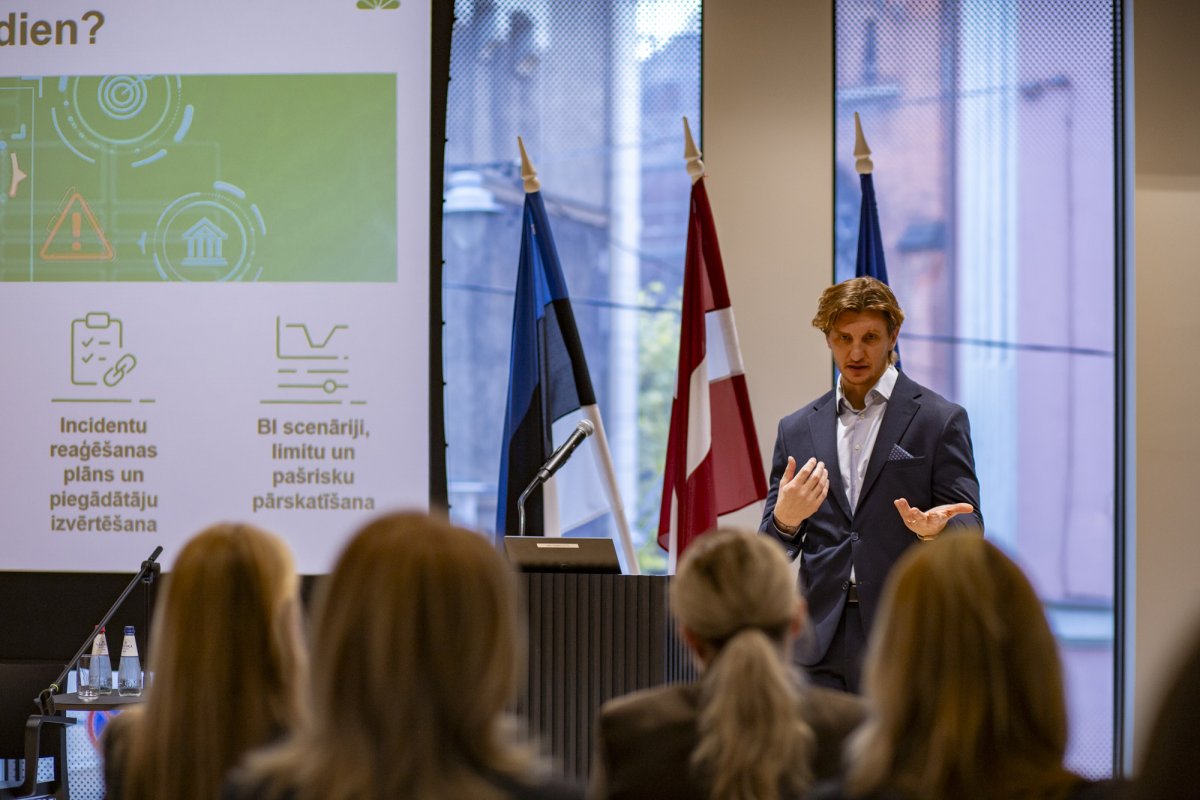
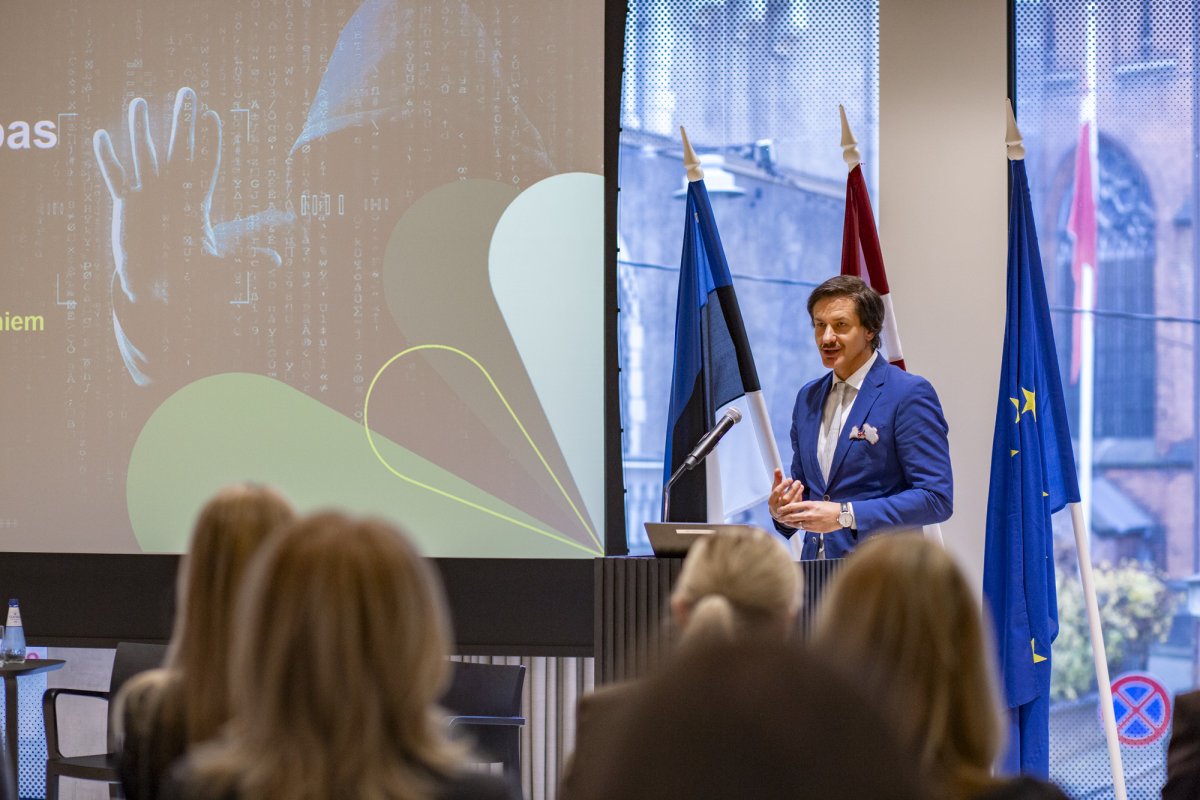
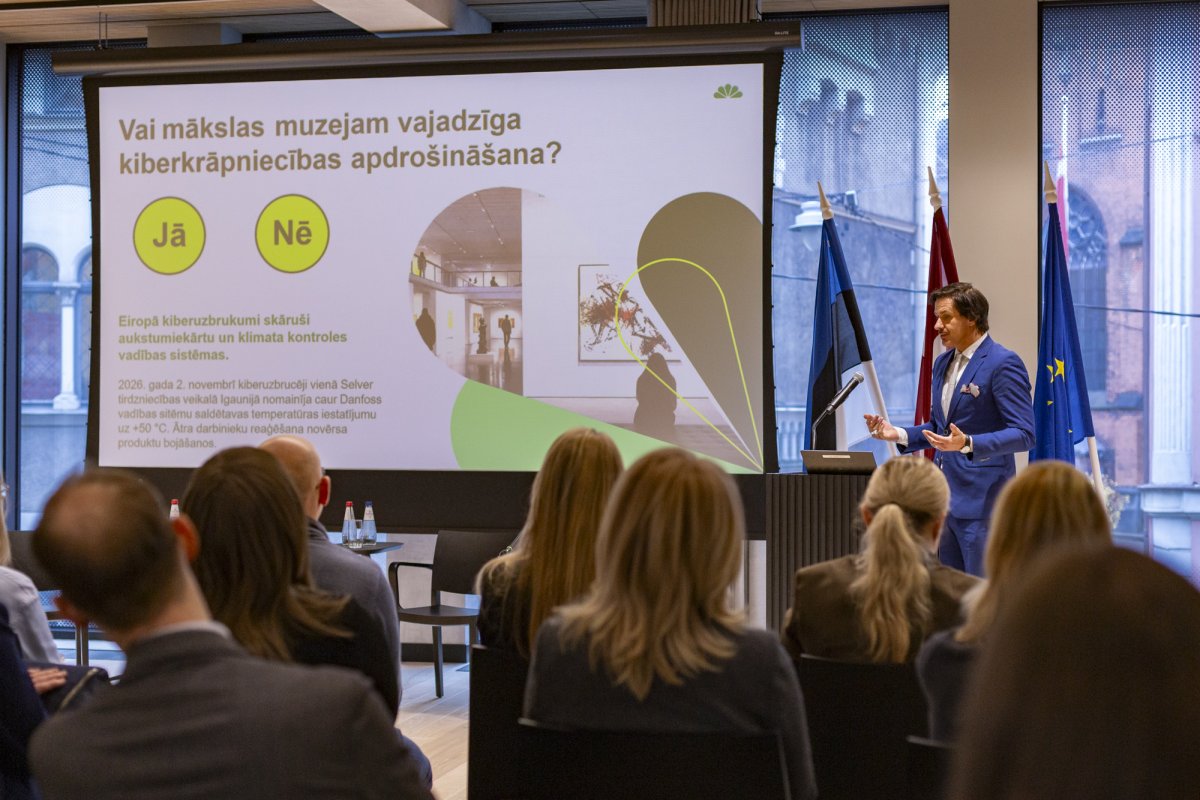
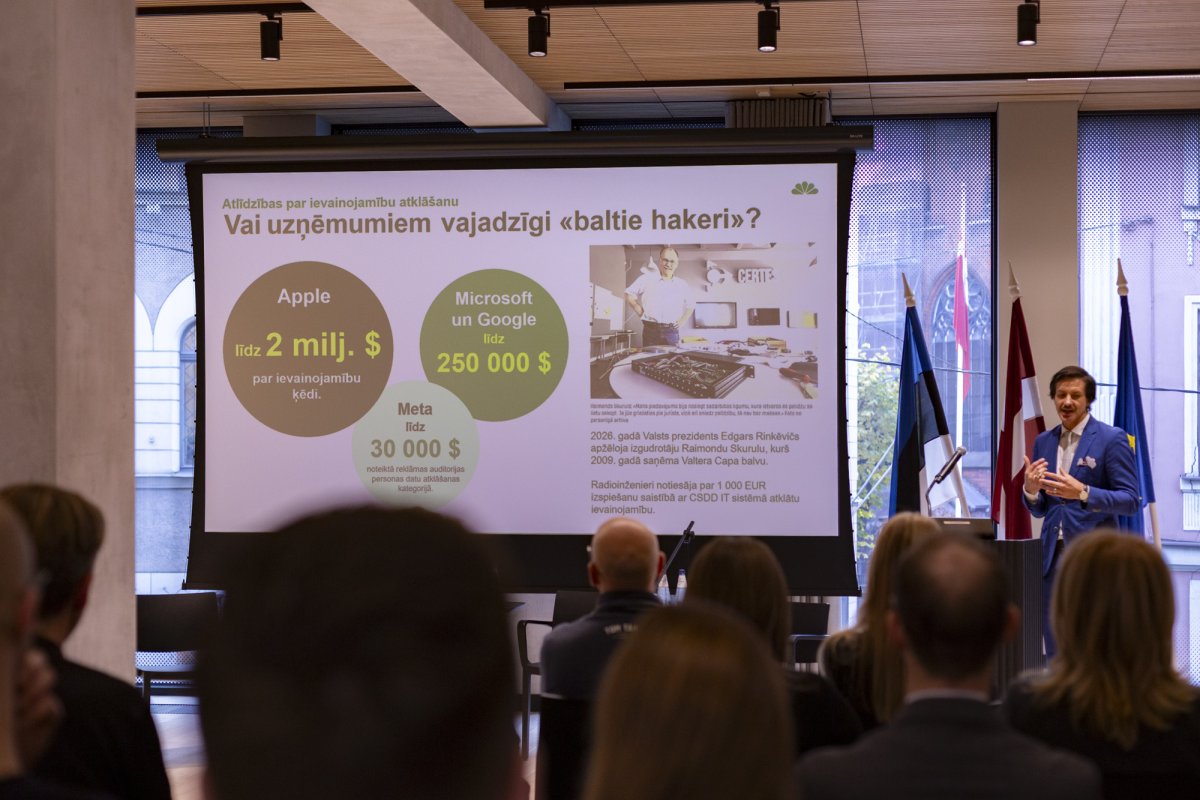
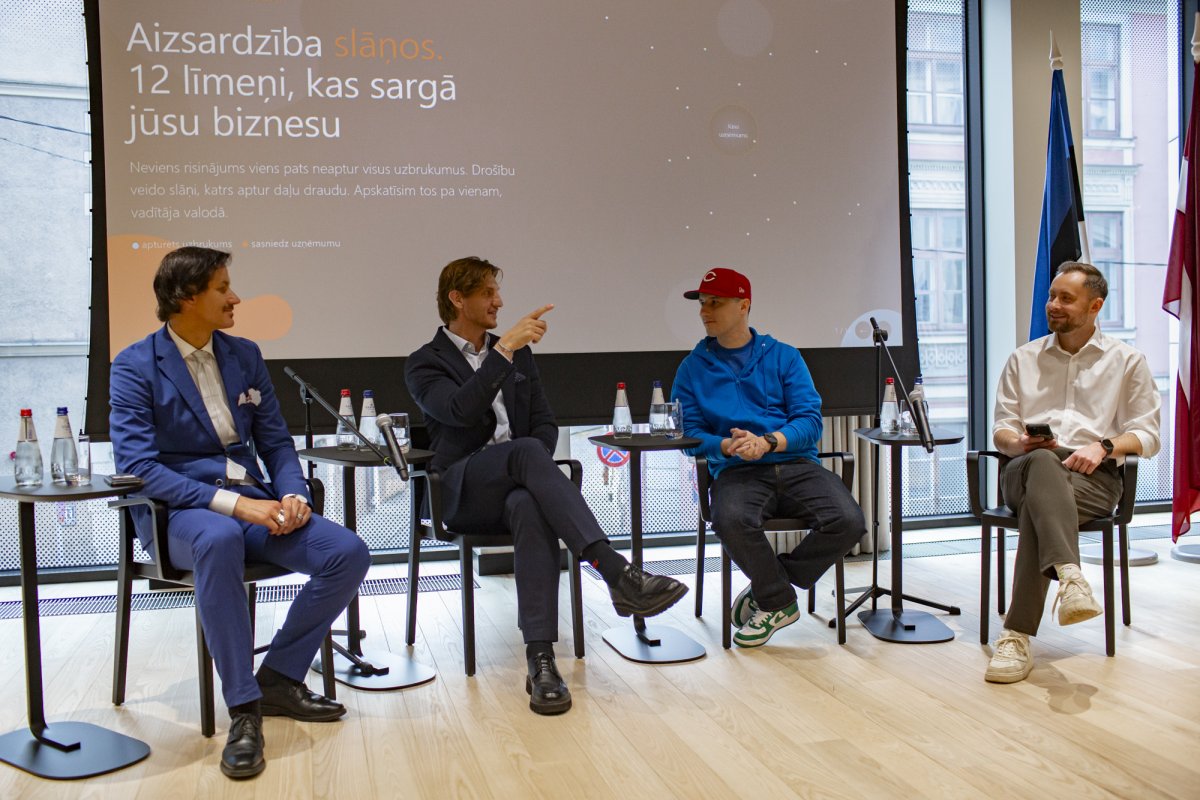
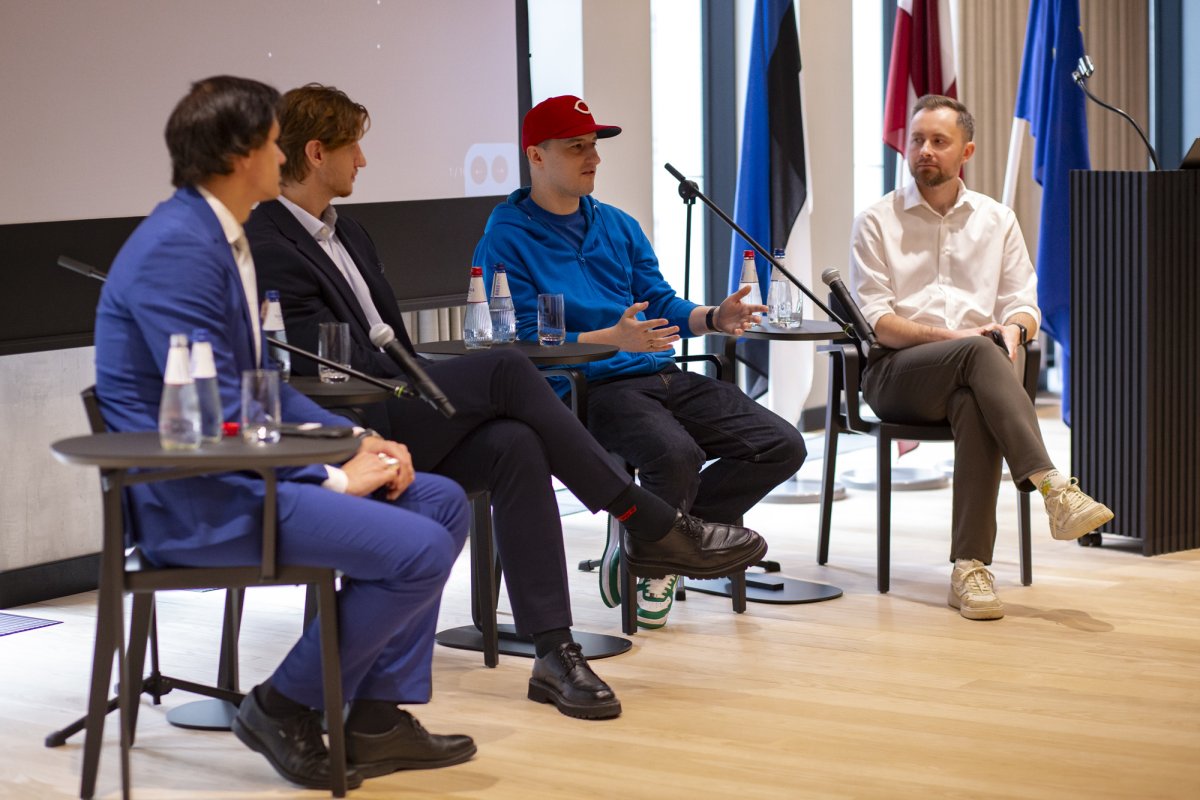
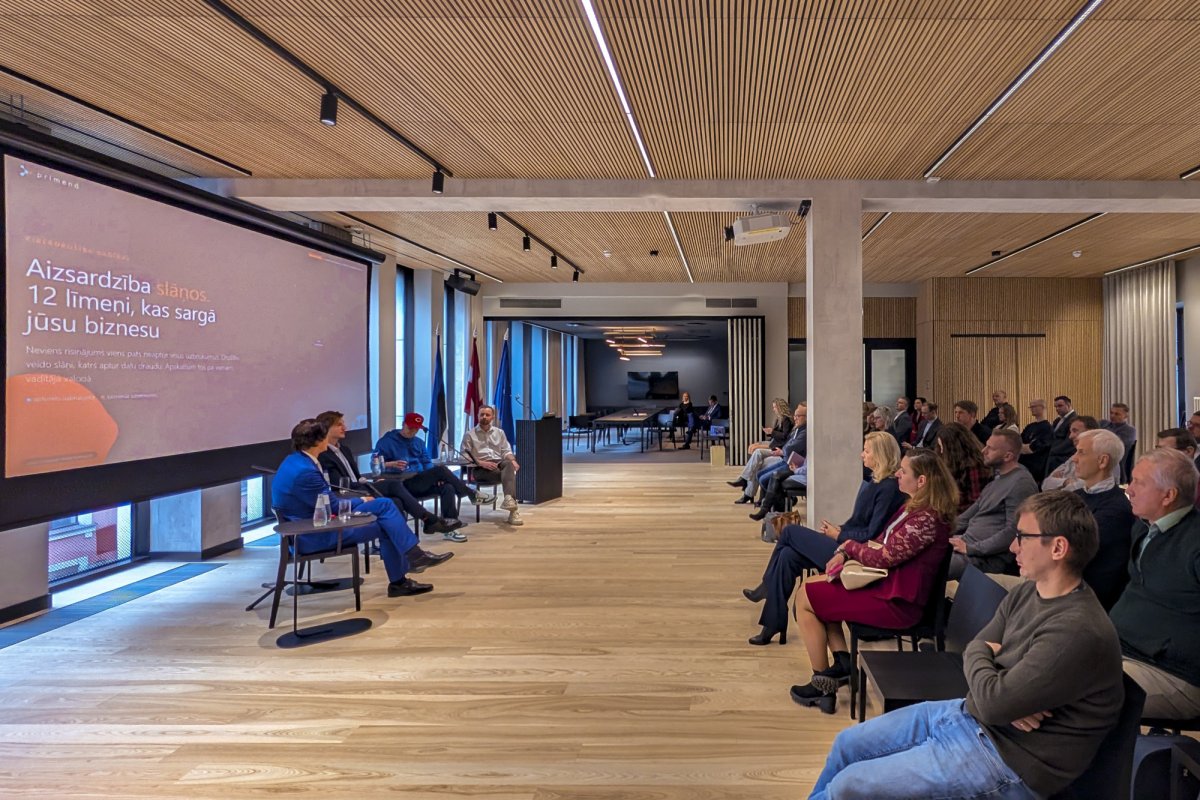
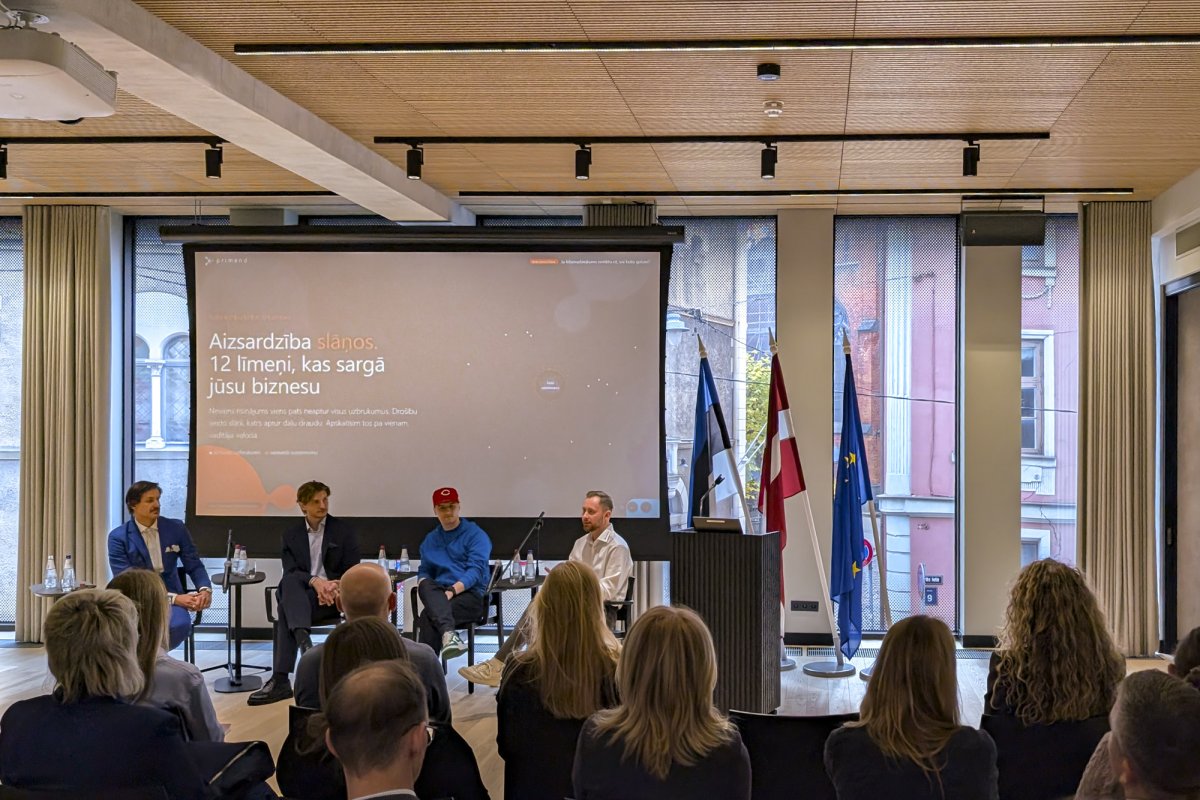
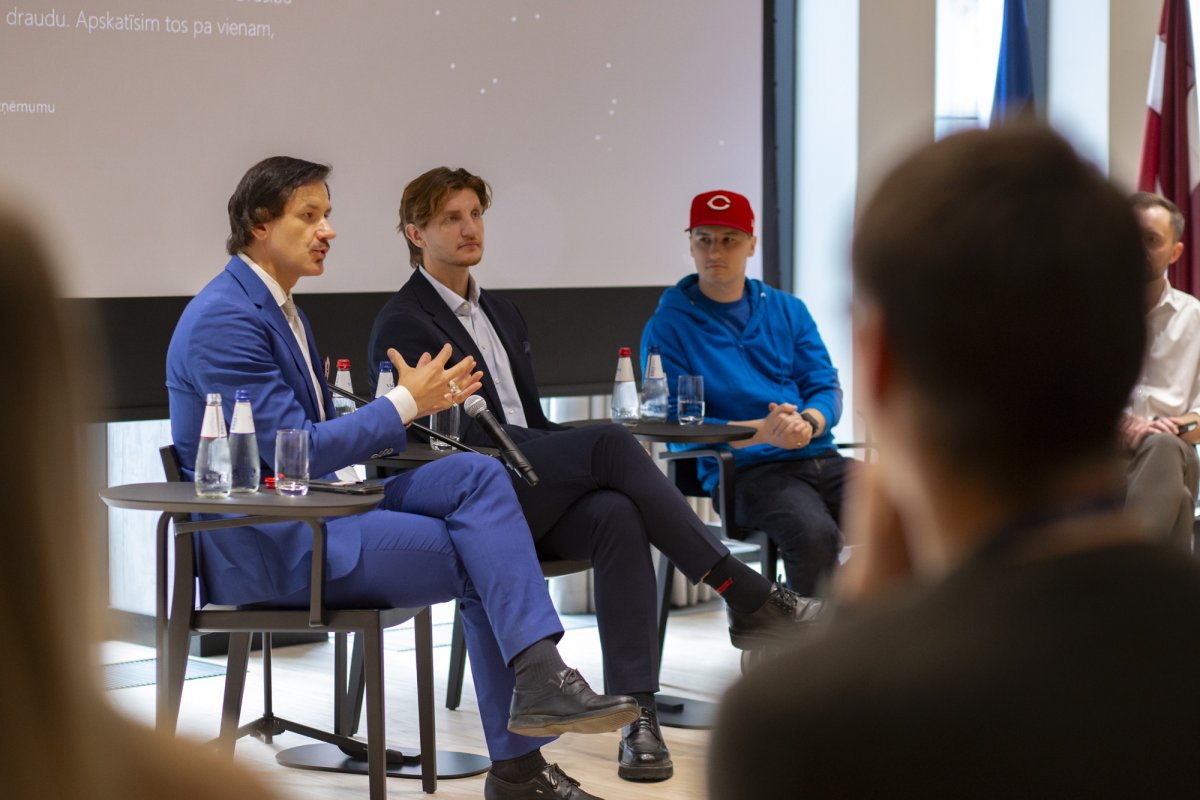
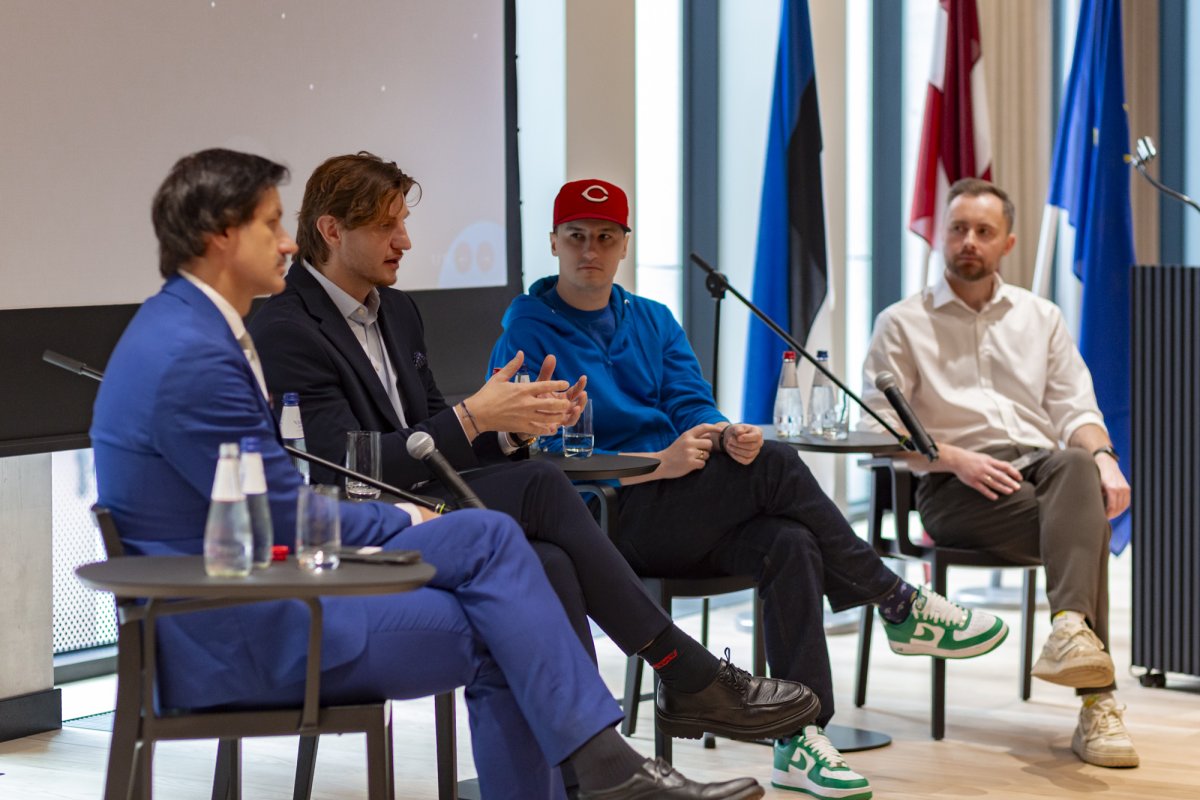
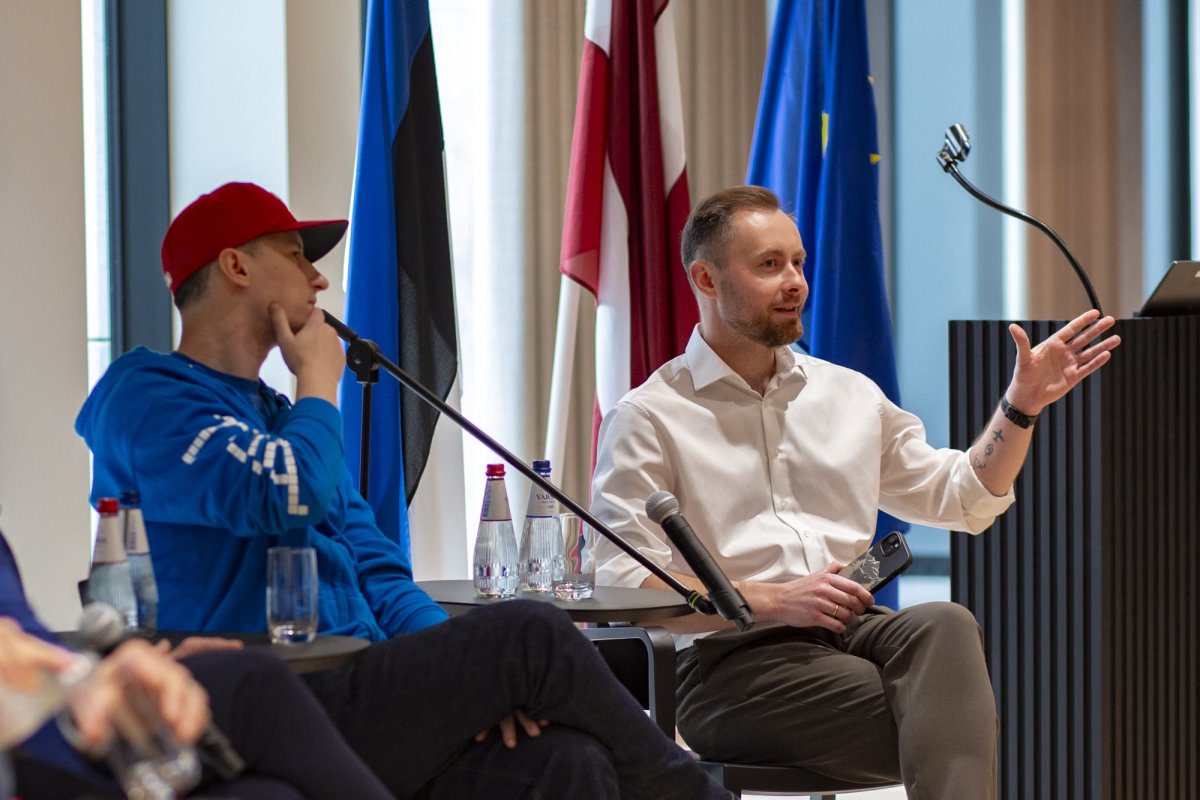
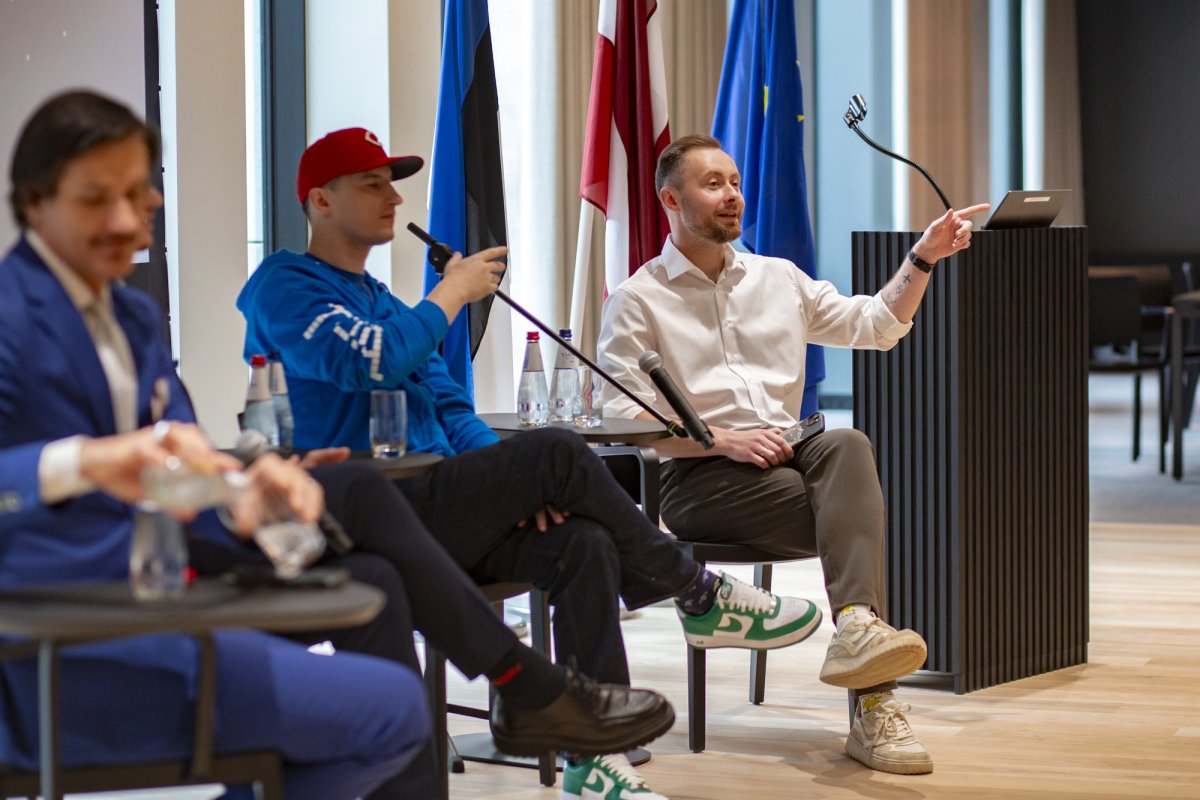
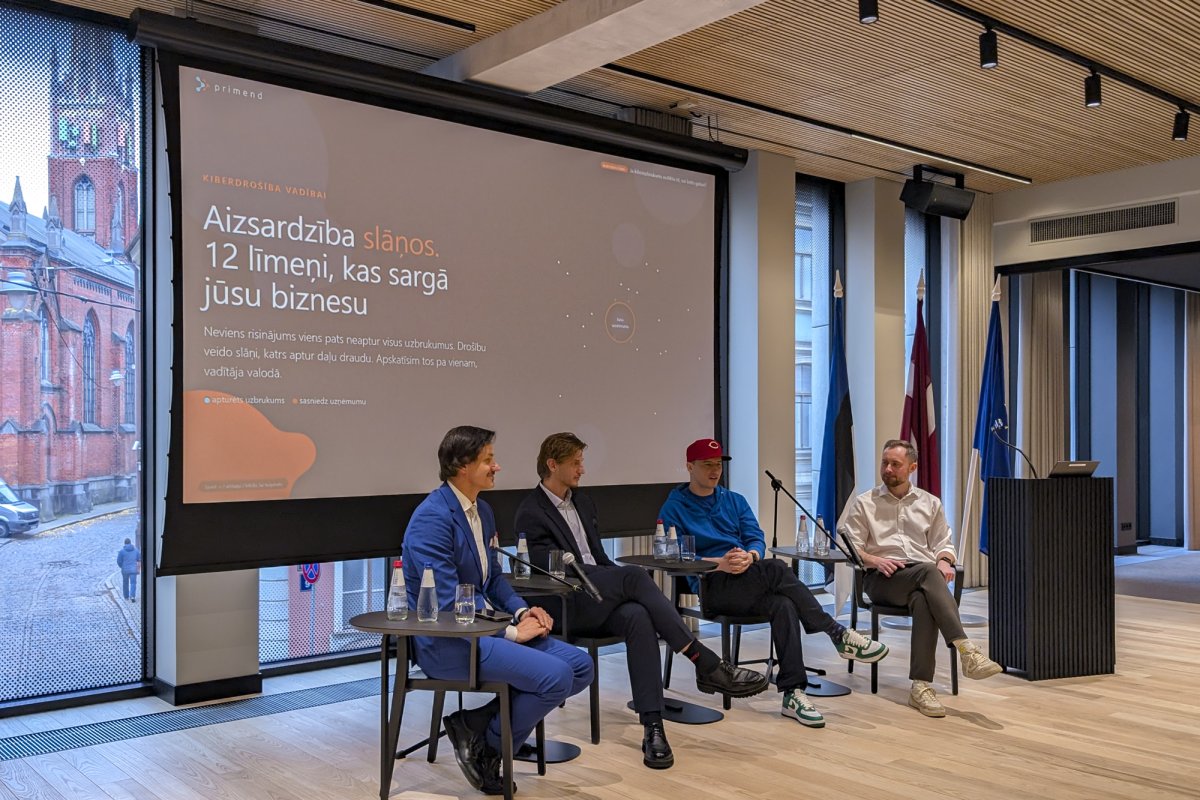
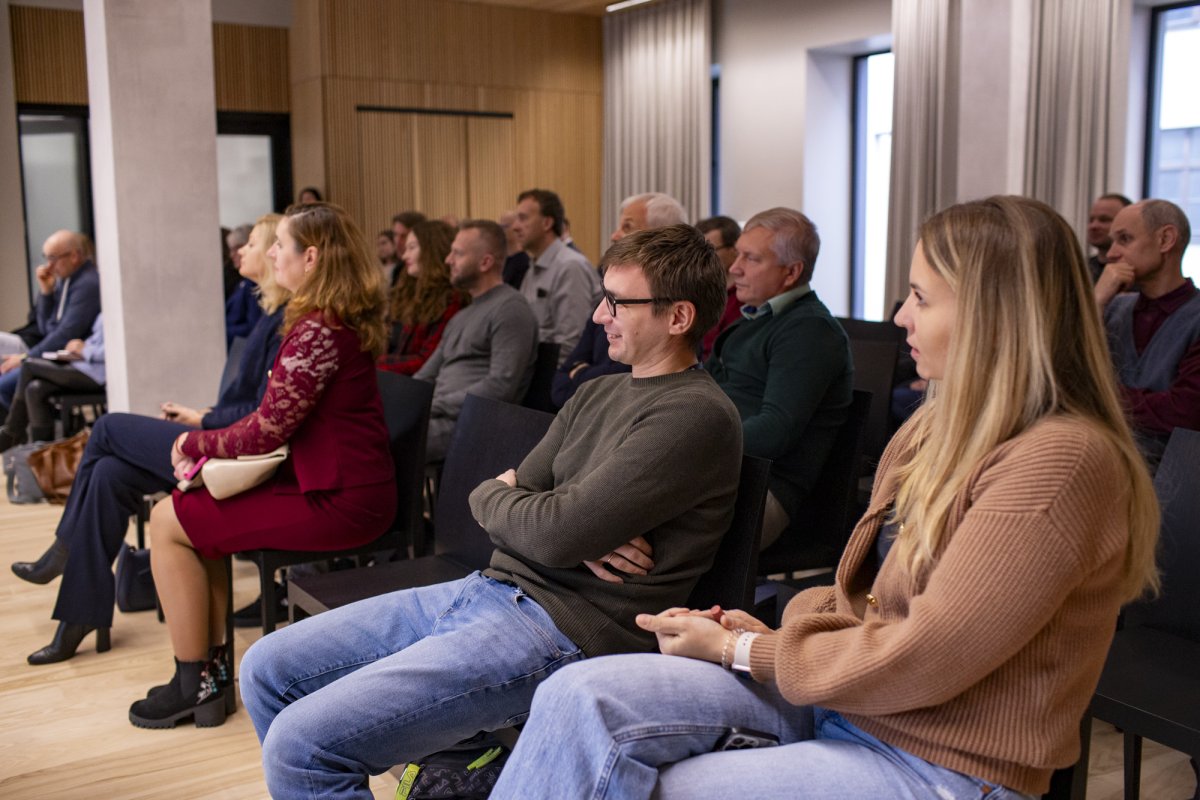
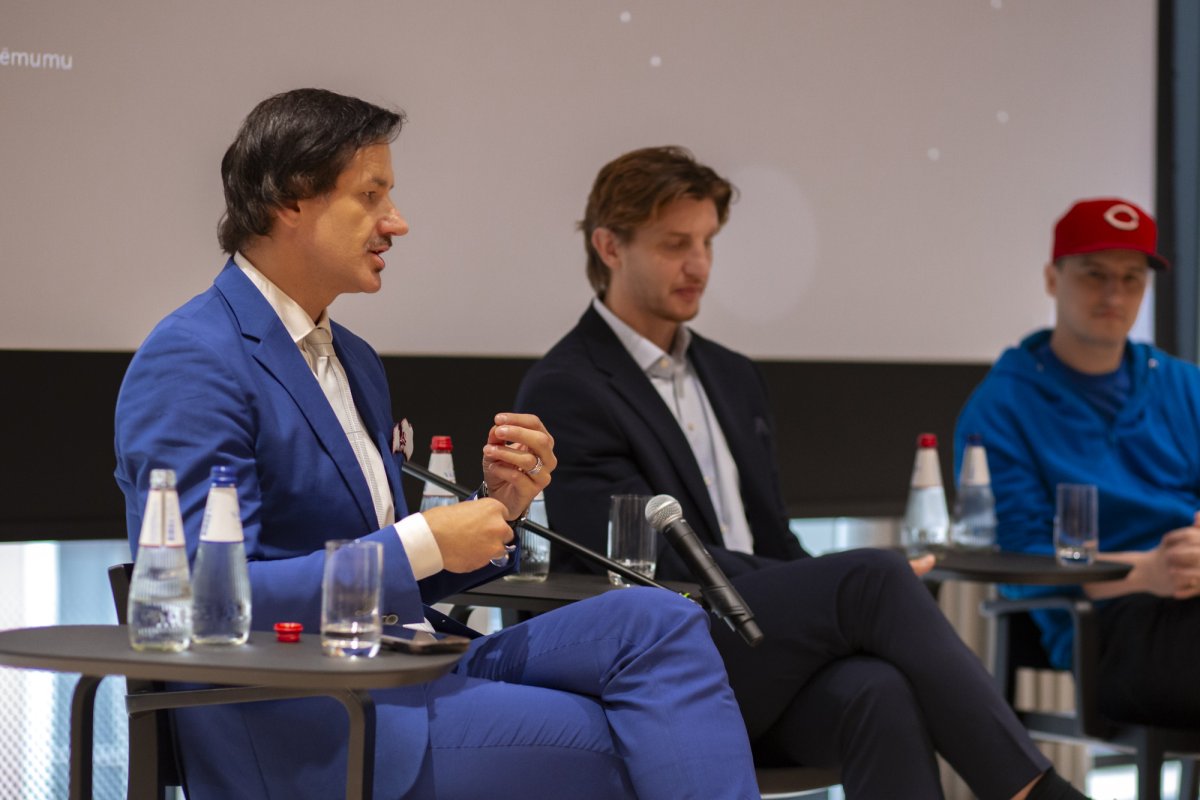
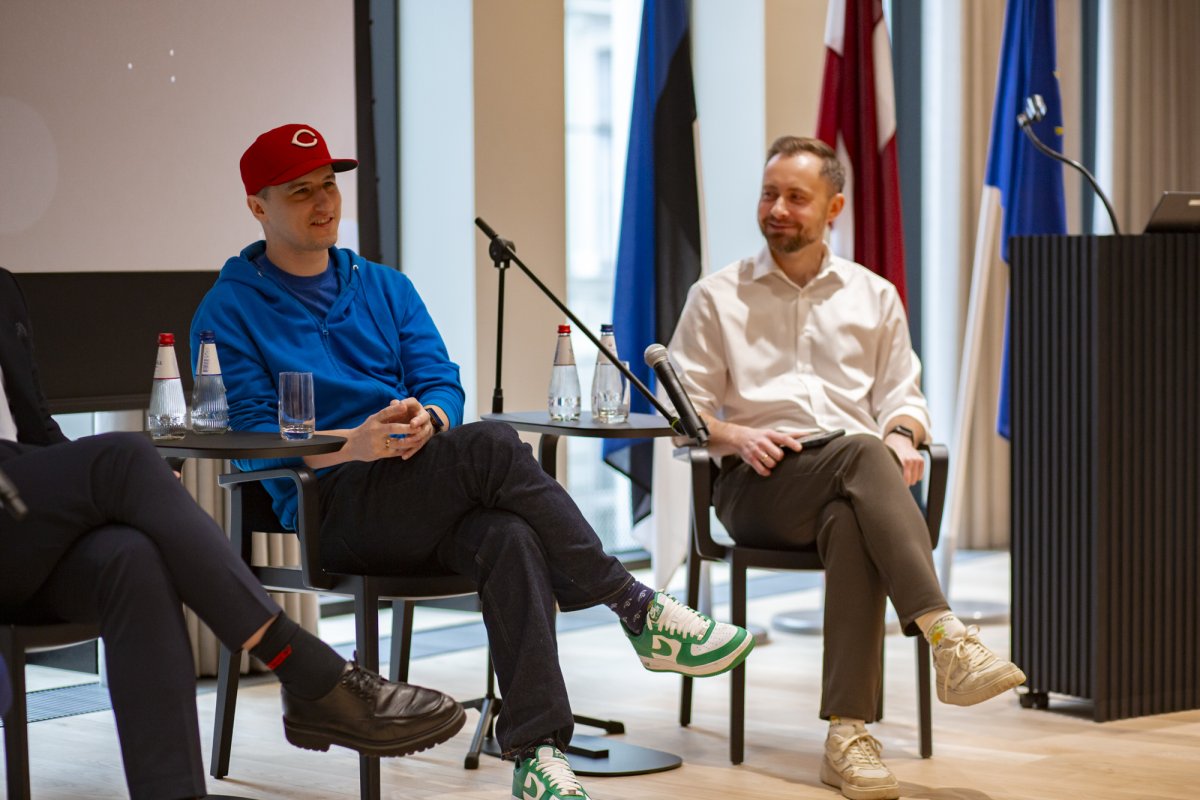
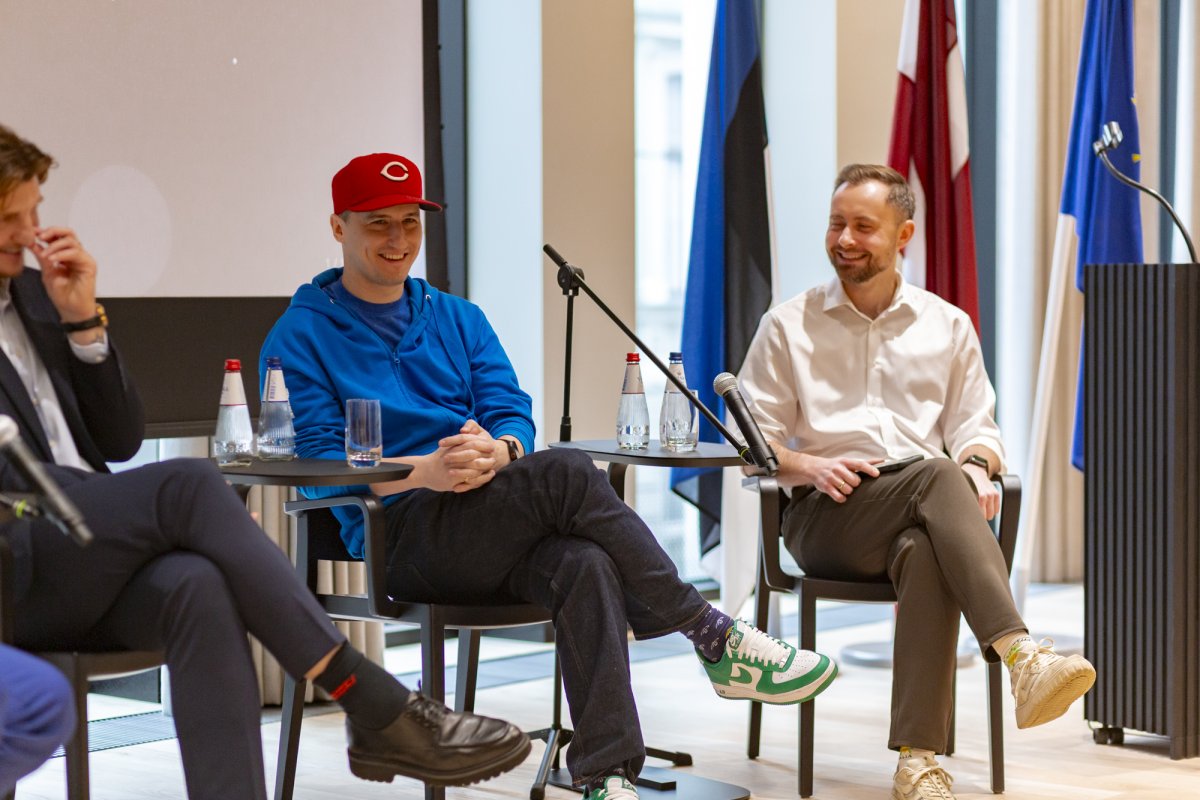
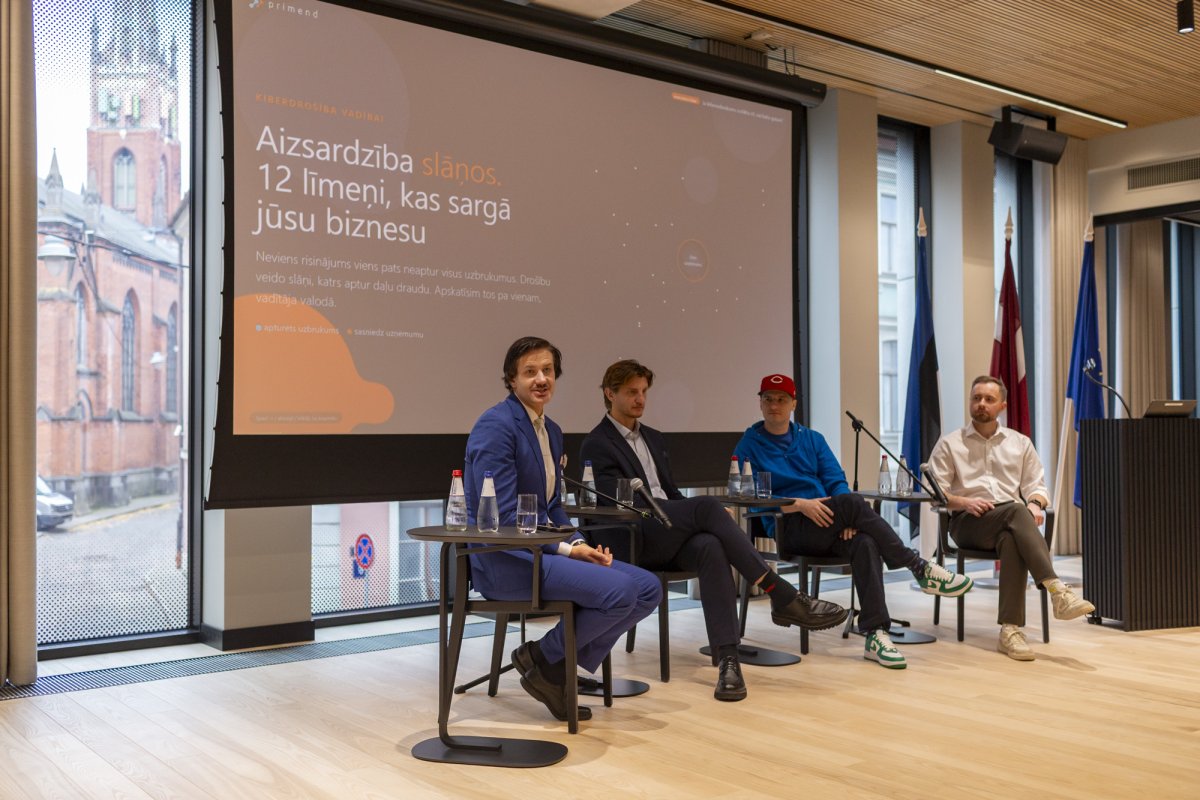
11. novembrī Primend un Compensa Vienna Insurance Group Igaunijas vēstniecībā Rīgā pulcēja uzņēmumu vadītājus un kiberaizsardzības ekspertus uz Baltijas vadītāju rīta pasākumu, kura uzmanības centrā bija būtisks jautājums: ja kiberuzbrukums notiktu rīt, vai jūsu uzņēmums būtu tam gatavs?
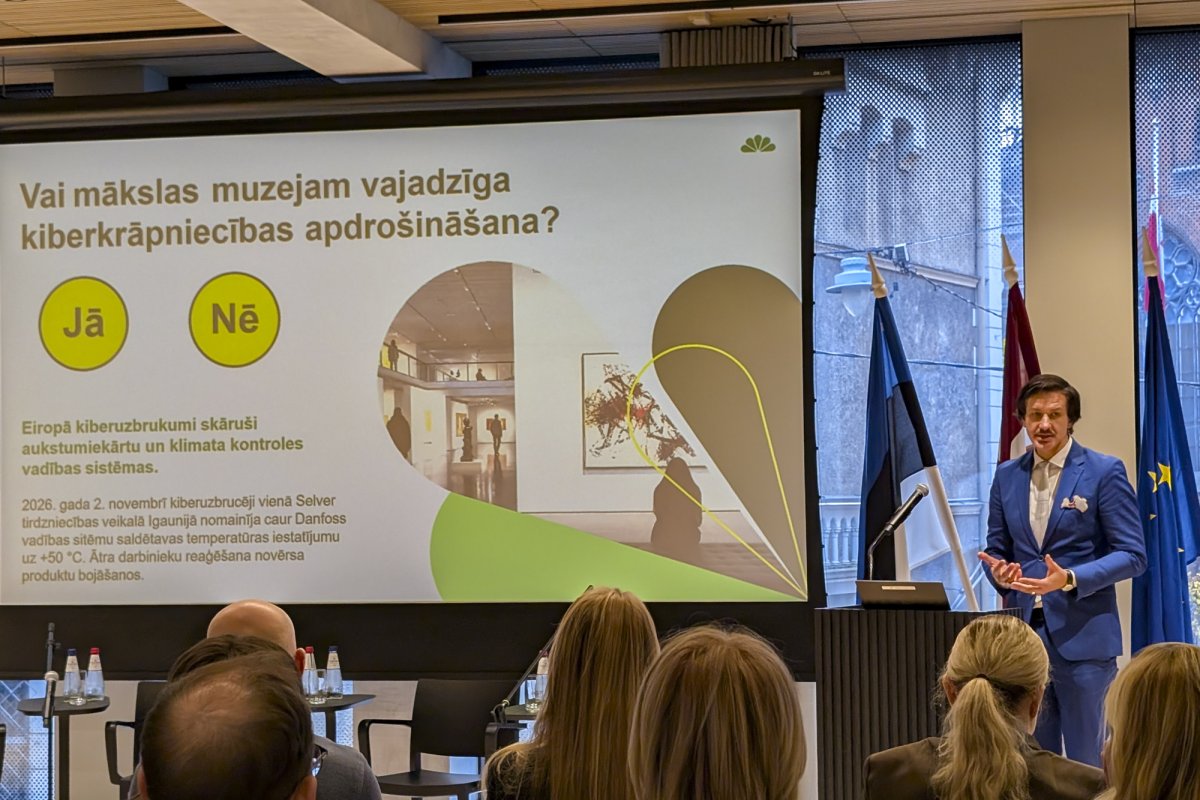
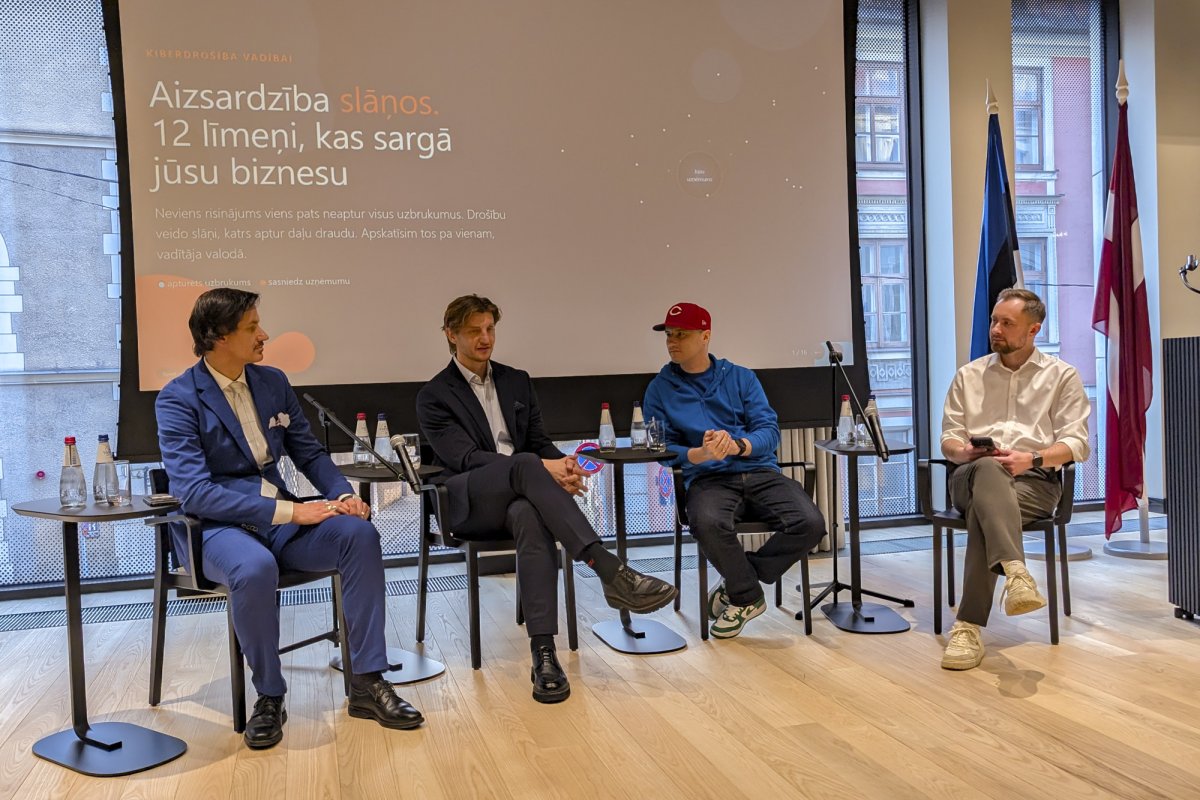
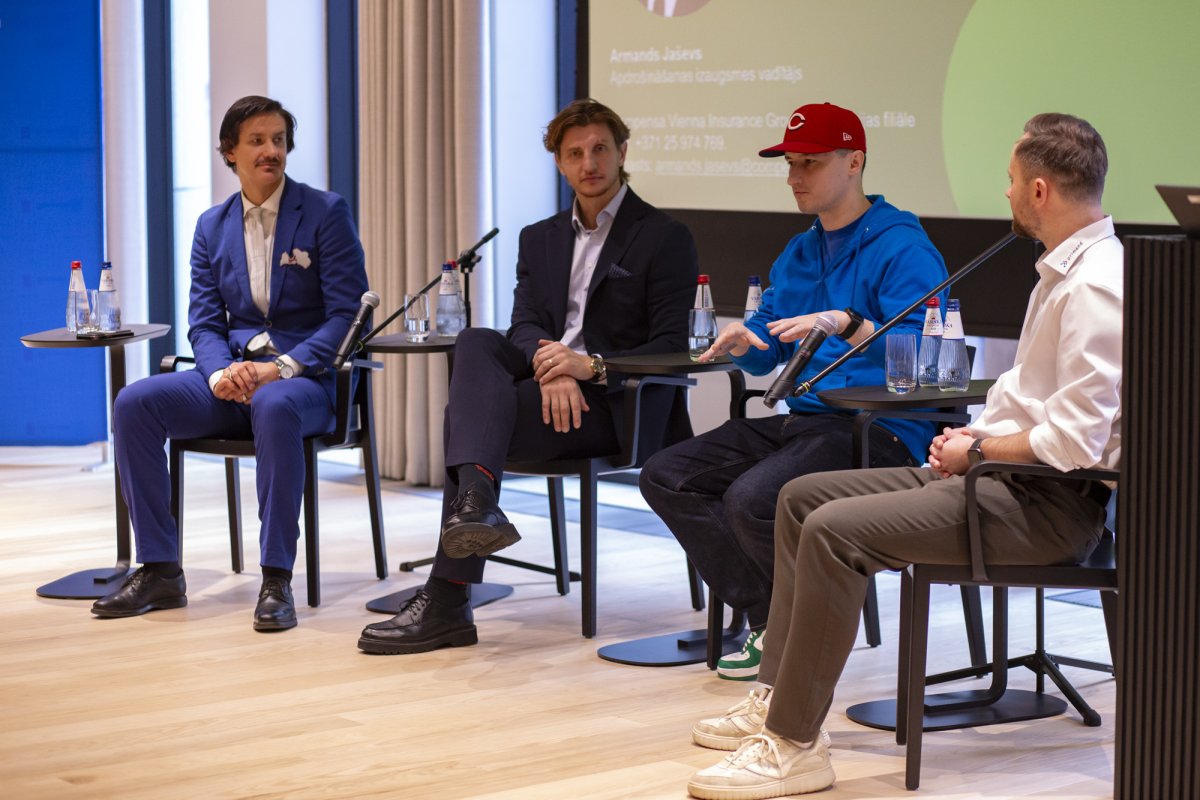
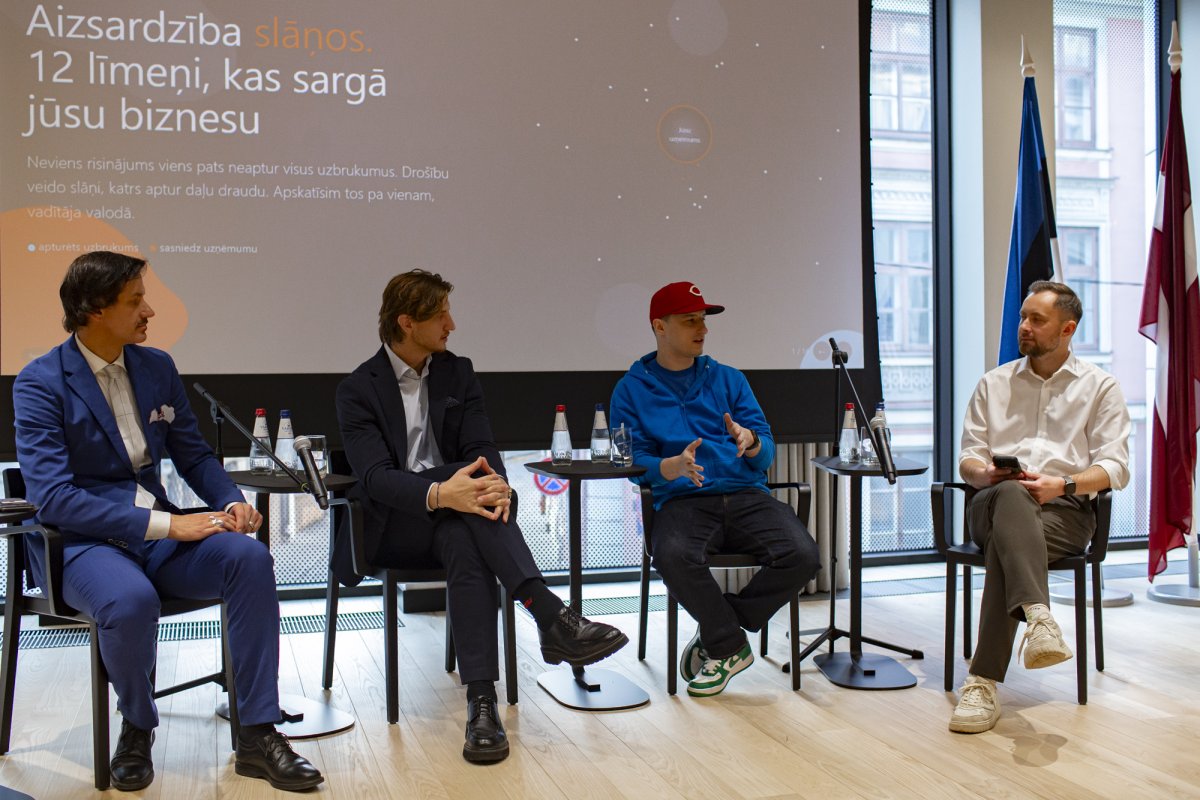
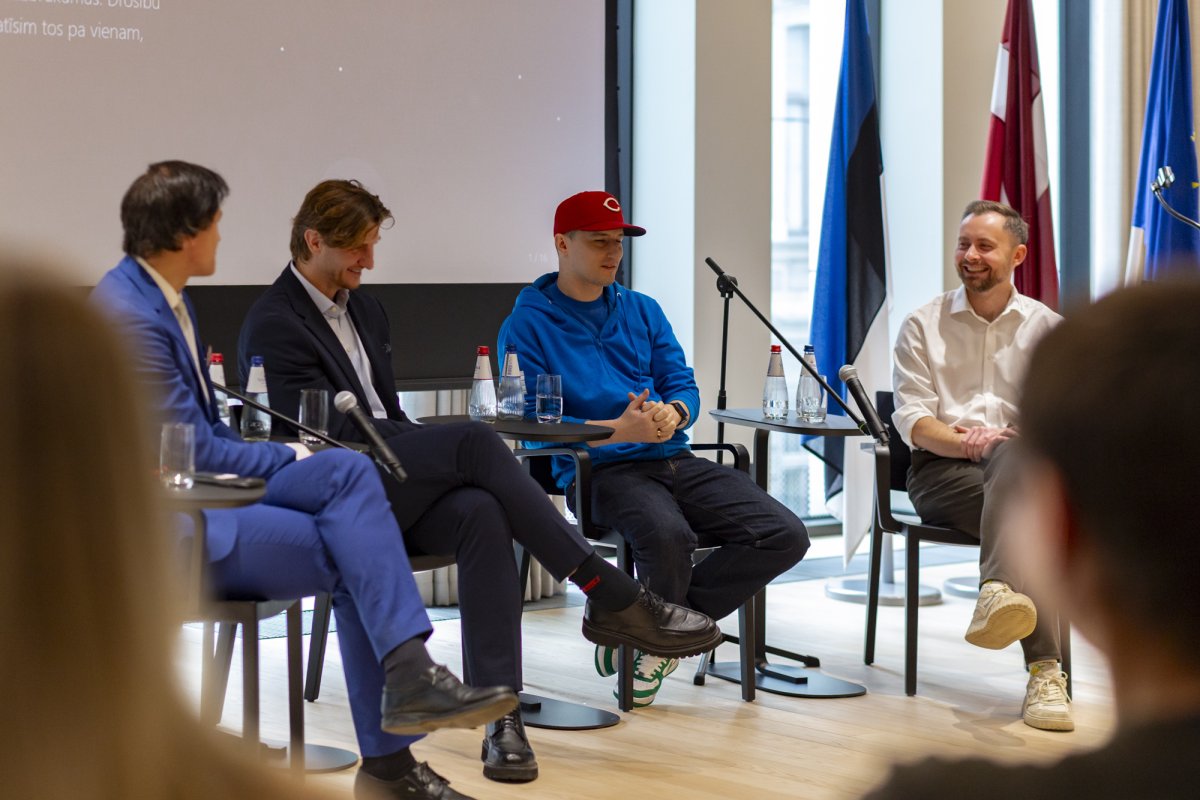
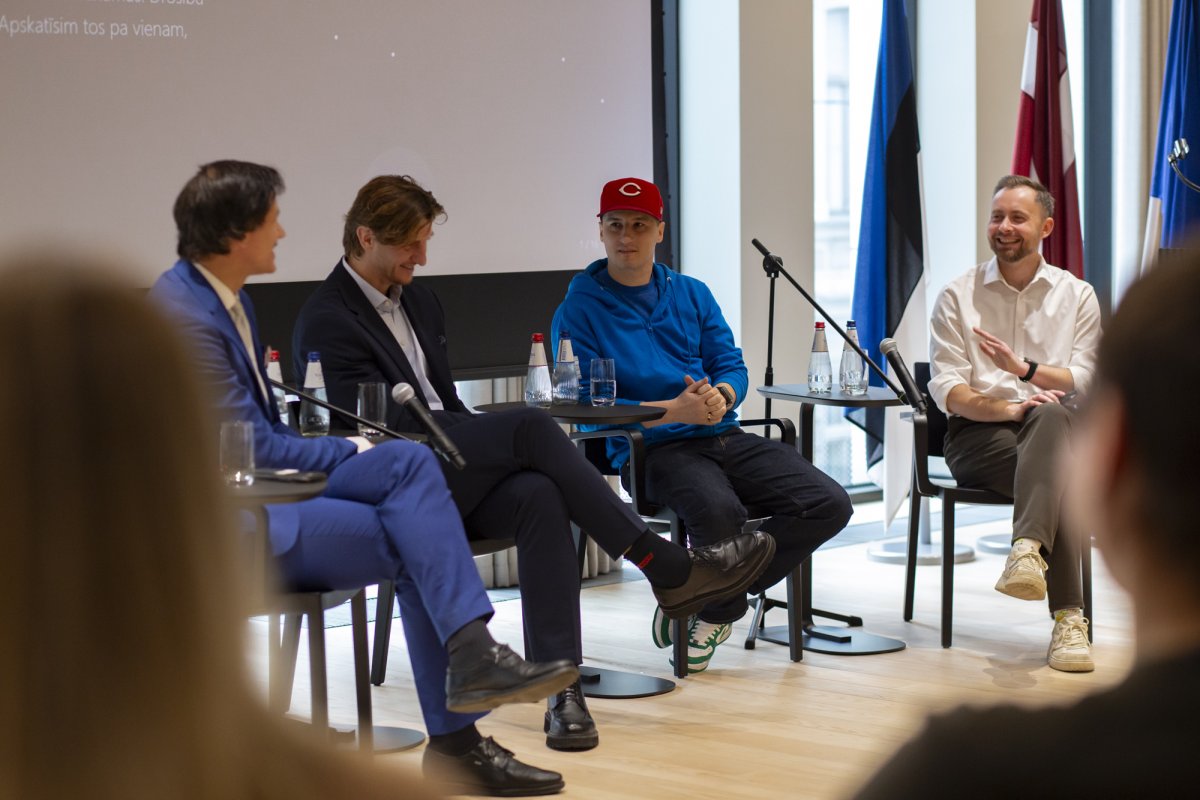
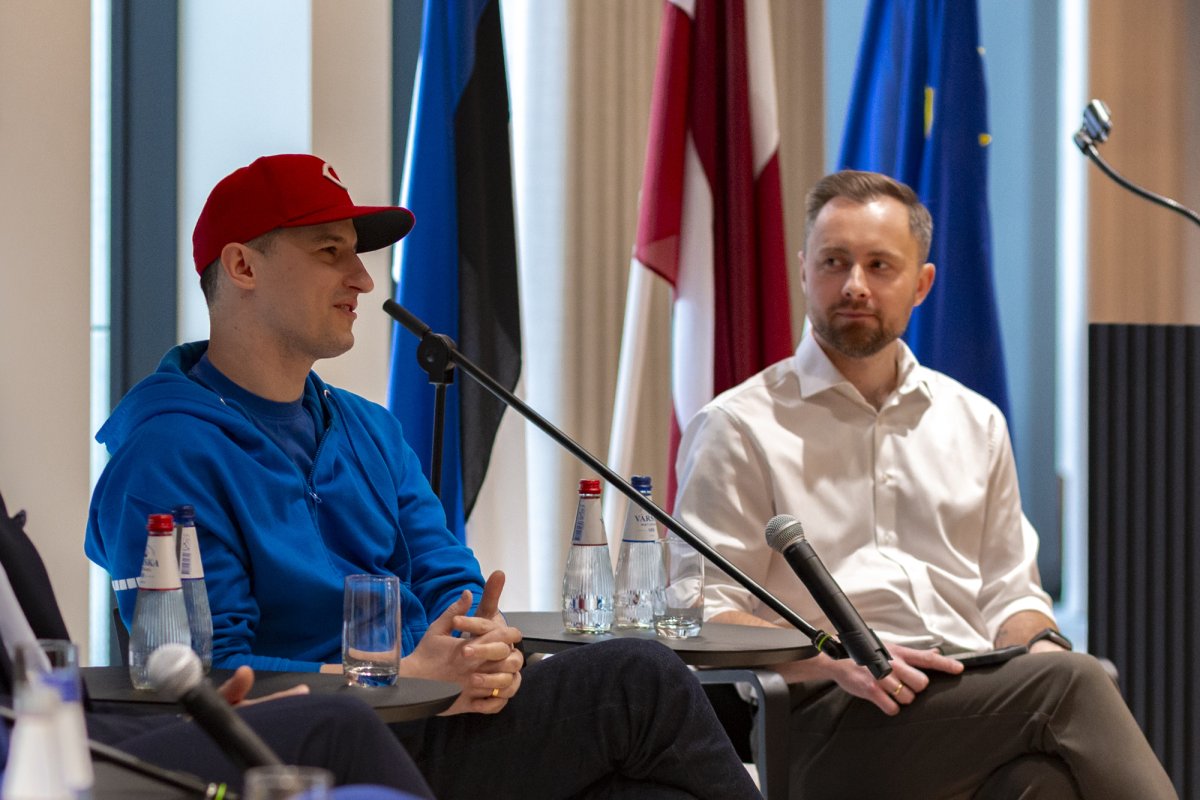
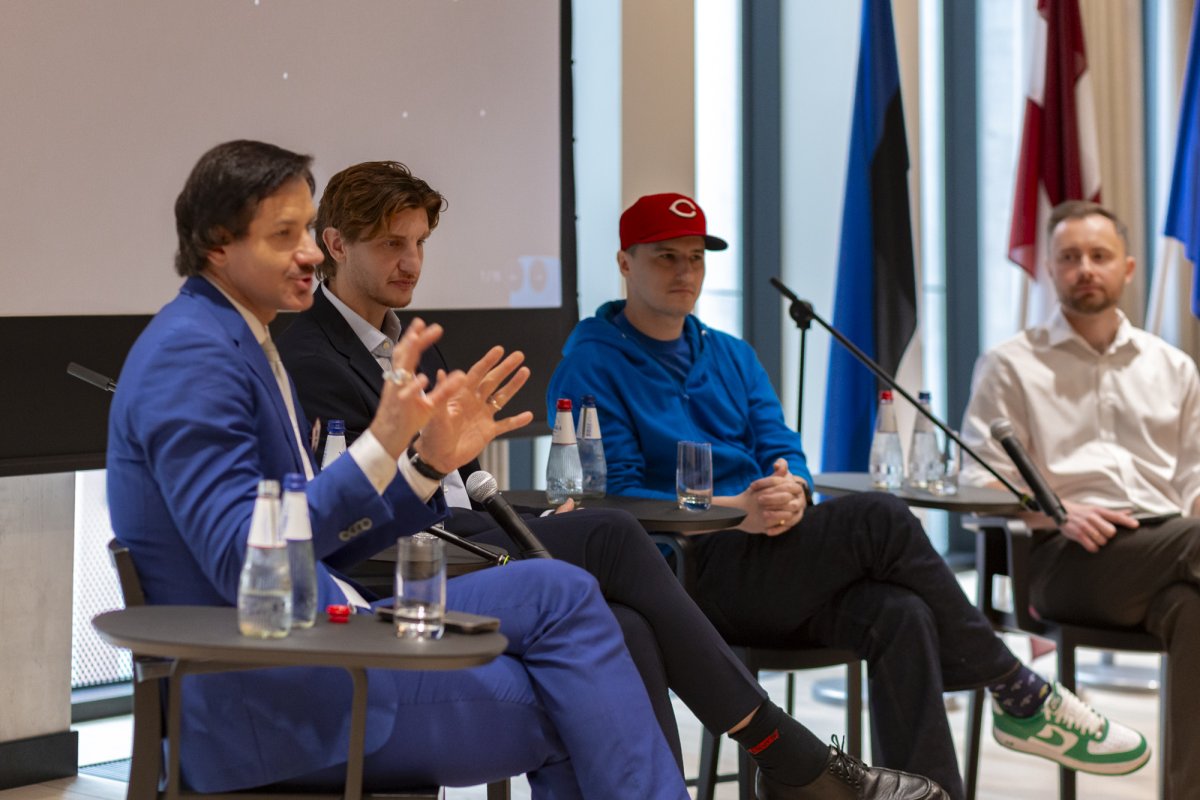
Pasākumā notika ekspertu paneļdiskusija, tika apskatīti reāli piemēri un sniegti praktiski padomi par kiberdrošību, uzņēmējdarbības noturību un kiberapdrošināšanu. Paneļdiskusijā piedalījās Mārtiņš Jurjāns, Primend komercdirektors; Elviss Strazdiņš, kibernoziegumu izmeklētājs un kiberdrošības eksperts; Armands Jaševs, Compensa Vienna Insurance Group apdrošināšanas izaugsmes vadītājs; un Rolands Ābols, Compensa Vienna Insurance Group inženiertehniskās apdrošināšanas produktu grupas vadītājs.
Lūk, dažas no galvenajām atziņām, kas izskanēja šajā pasākumā.
Kiberdrošība ir uzņēmējdarbības risks, nevis tikai IT jautājums.
Galvenais vēstījums bija skaidrs: organizācijām jākoncentrējas uz savu gatavību kiberincidentam, nevis uz to, vai tāds vispār notiks.
Kibernoturībai nepieciešami vairāki aizsardzības līmeņi. E-pasta drošība, daudzfaktoru autentifikācija, pārvaldītas piekļuves tiesības, regulāra sistēmu atjaunināšana un ievainojamību pārvaldība ir svarīgi elementi. Tomēr ar tehnoloģijām vien nepietiek.
Spēcīgas kiberdrošības pamatā ir tehnoloģiju, procesu un cilvēku apvienojums.
Cilvēki joprojām ir viena no svarīgākajām aizsardzības līnijām.
Pikšķerēšana, krāpnieciski maksājumu pieprasījumi un citi sociālās inženierijas veidi joprojām izmanto cilvēku uzvedības īpatnības, nevis tehniskās ievainojamības.
Elviss Strazdiņš uzsvēra regulāru kiberdrošības izpratnes apmācību un skaidru iekšējo drošības pasākumu nozīmi. Darbinieki ir jāmudina kritiski izvērtēt negaidītas saites, piekļuves pieprasījumus un neparastus maksājumu norādījumus.
Tādi pasākumi kā četru acu princips, kad sensitīvu darbību veikšanai nepieciešama otras personas pārbaude, var nodrošināt papildu aizsardzības līmeni pret krāpšanu.
Primend paziņoja par jaunu sadarbību ar Elvisu Strazdiņu, lai nodrošinātu klientiem regulāras kiberdrošības apmācības. Mērķis ir nodrošināt nepārtrauktas izpratnes veicināšanas apmācības, ņemot vērā to, ka gan komandas, gan uzbrukumu metodes laika gaitā mainās.
Gatavošanās incidentam ir tikpat svarīga kā tā novēršana.
Pat organizācijas ar stingriem kiberdrošības kontroles pasākumiem nevar pilnībā novērst kiberrisku.
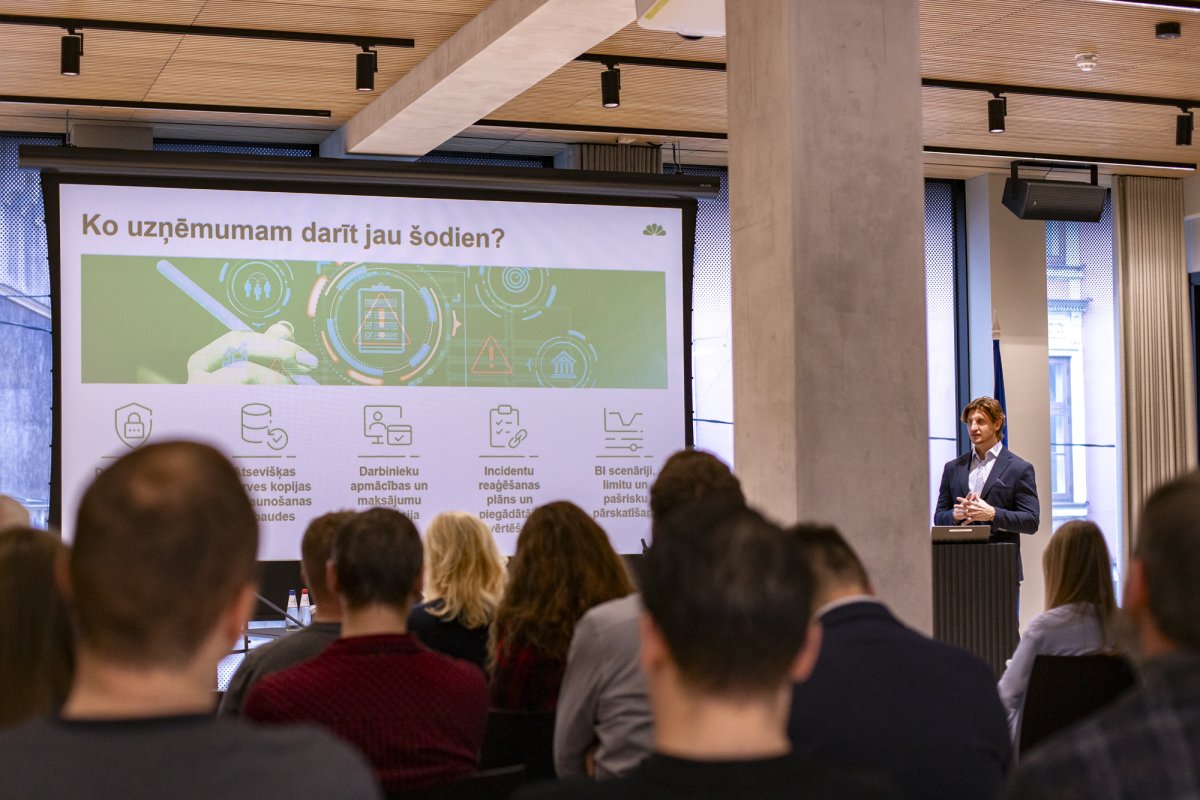
Gatavība ir būtiska. Uzņēmumiem nepieciešamas uzticamas rezerves kopijas, skaidri noteikti pienākumi, kā arī incidentu reaģēšanas un darbības atjaunošanas plāns. Šie plāni ir regulāri jāpārbauda.
Plāns, kas uz papīra šķiet efektīvs, reāla incidenta laikā var radīt negaidītus izaicinājumus. Regulāra testēšana palīdz organizācijām novērtēt, cik ātri tās spēj atjaunot kritiski svarīgus pakalpojumus. Tā arī palīdz noteikt lēmumu pieņēmējus un nodrošināt darbības nepārtrauktību traucējumu laikā.
Cik patiesībā izmaksā kiberincidents?
Diskusijā tika aplūkotas arī plašākas sekas, kas pārsniedz uzbrukuma tehniskos aspektus.
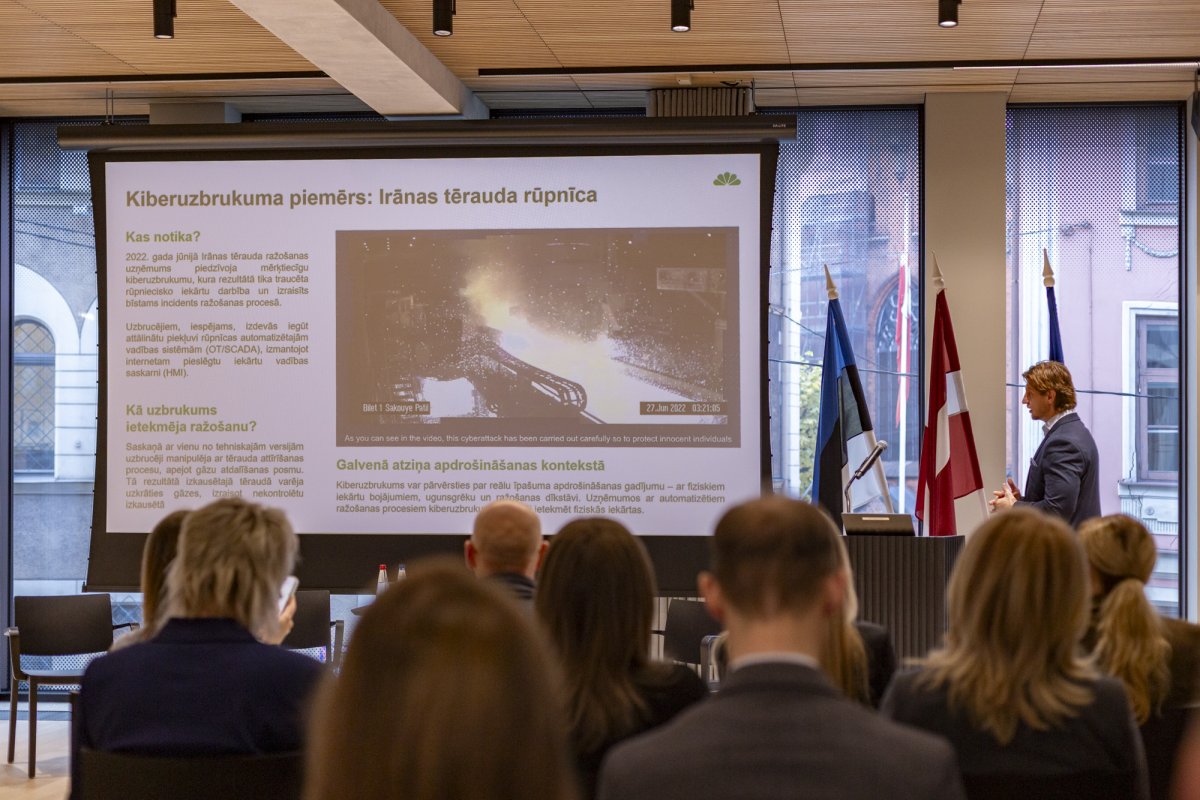
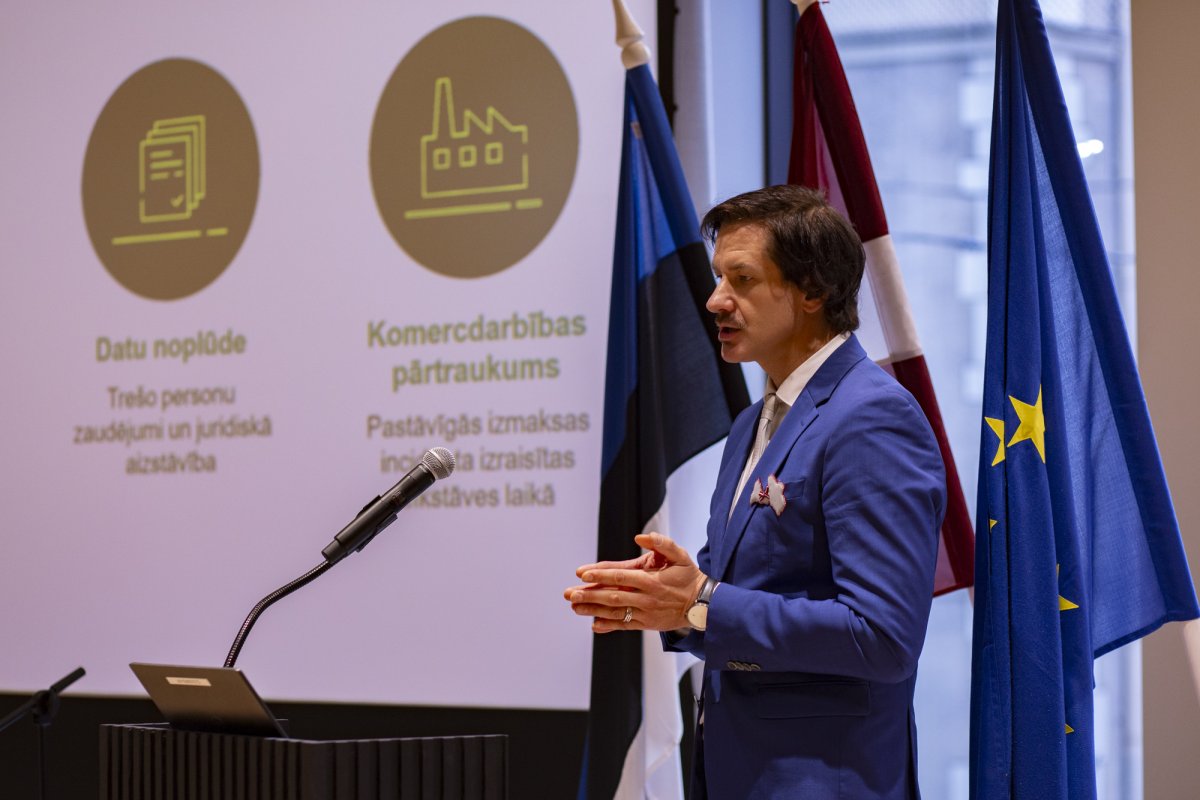
Kiberincidents var izraisīt darbības dīkstāvi, ieņēmumu zaudējumus, sistēmu atjaunošanas izmaksas, datu aizsardzības problēmas un kaitējumu reputācijai. Organizācijām ar kritisko infrastruktūru vai ražošanas vidi pat īslaicīgi darbības pārtraukumi var būt dārgi.
Viens no piemēriem parādīja, ka uzņēmumam ar aptuveni 1,3 miljonu eiro gada apgrozījumu tikai divu dienu darbības pārtraukums var radīt aptuveni 56 000 eiro zaudējumus.
Galvenā atziņa: pieņemot lēmumus par kiberdrošību, jāņem vērā gan incidenta iespējamība, gan tā potenciālā ietekme uz uzņēmējdarbību.
Kāda ir kiberapdrošināšanas loma?
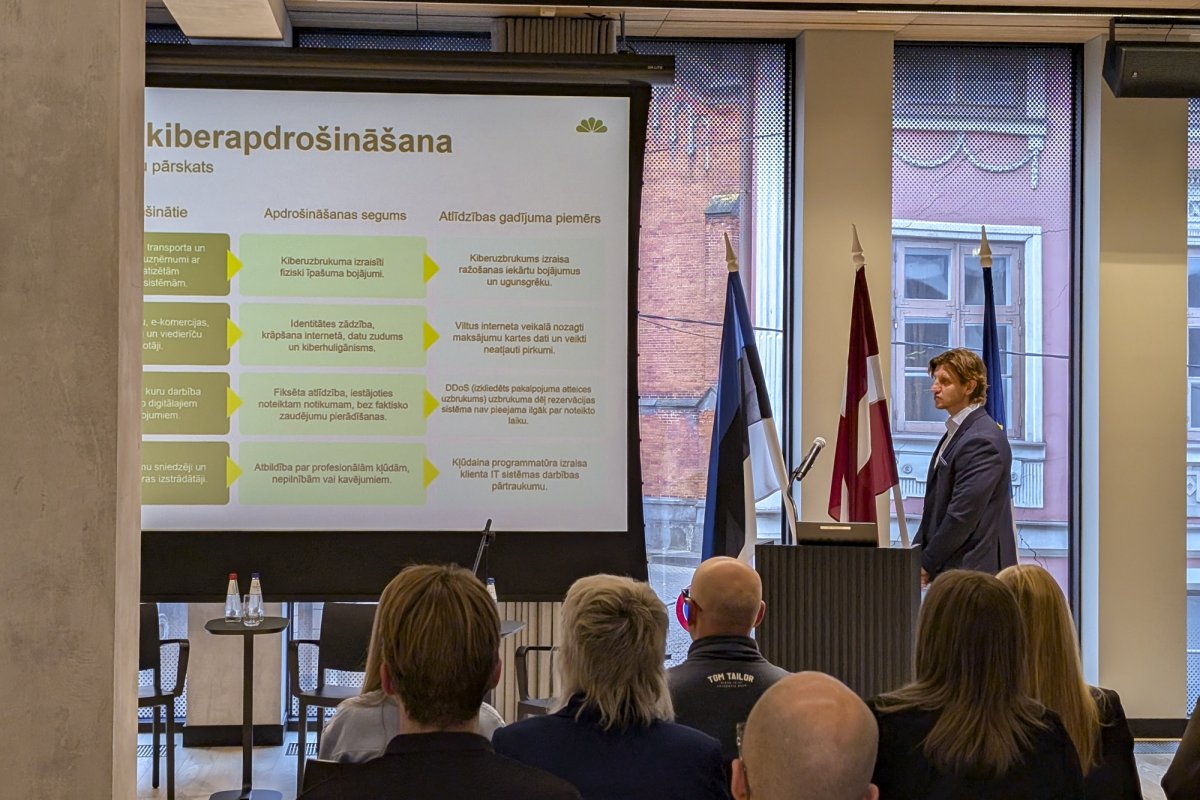
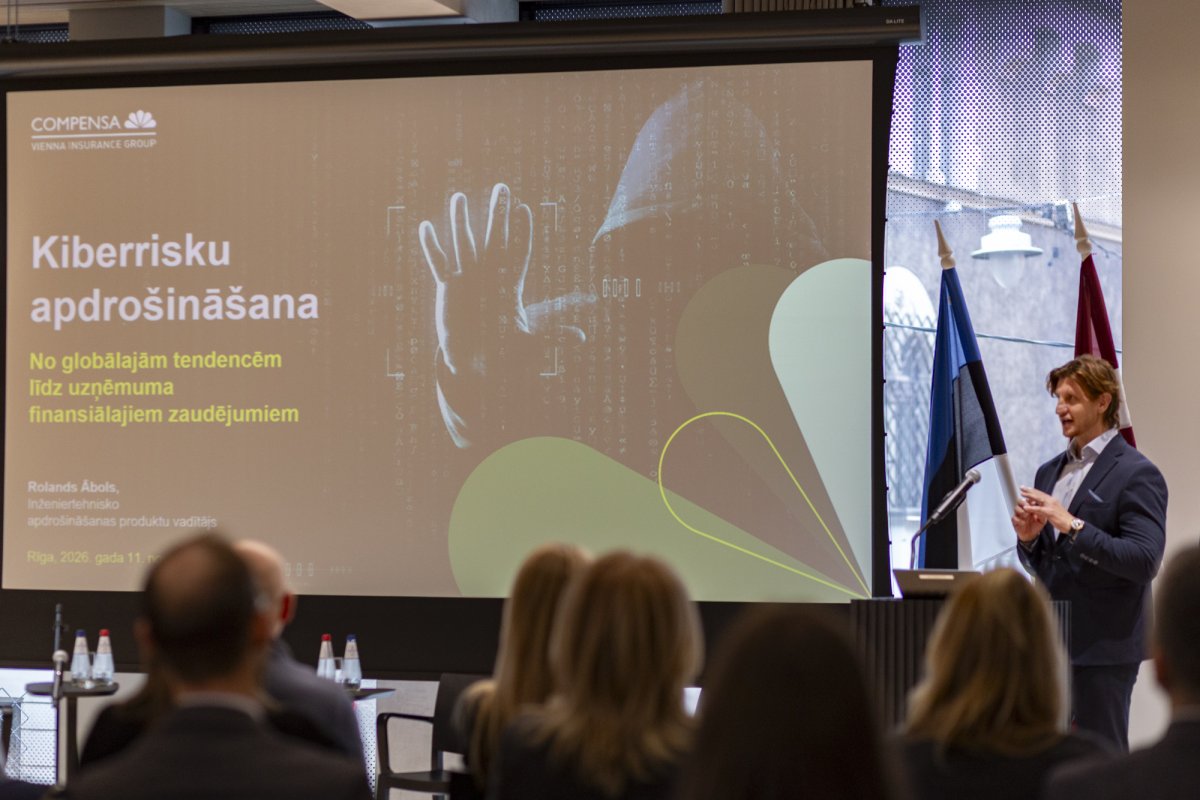
Kiberapdrošināšana bija vēl viena būtiska diskusijas daļa.
Apdrošināšana neaizstāj kiberdrošību. Tā papildina esošos drošības pasākumus, palīdzot pārvaldīt finanšu riskus, kas saglabājas pēc preventīvo kontroles pasākumu ieviešanas.
Primend un Compensa Vienna Insurance Group arī paziņoja par sadarbību, lai piedāvātu uzņēmumiem Latvijā kiberrisku apdrošināšanu, tādējādi papildinot plašāku diskusiju par kibernoturību ar finansiālās aizsardzības aspektu.
Kiberapdrošināšana var palīdzēt segt tādu incidentu sekas kā kiberuzbrukumi, datorkrāpšana, datu aizsardzības pārkāpumi un uzņēmējdarbības pārtraukumi. Tomēr pirms lēmuma pieņemšanas par to, kādus atlikušos riskus iespējams apdrošināt, apdrošinātāji izvērtē, cik efektīvi organizācija pārvalda savus kiberriskus.
Praksē kiberdrošība samazina incidentu iespējamību un ietekmi, savukārt apdrošināšana palīdz pārvaldīt finansiālās sekas, kuras nav iespējams pilnībā novērst.
Saņemiet kiberapdrošināšanu šeit
Mākonī vai lokālajā infrastruktūrā? Drošība joprojām ir jāpārvalda.
Paneļdiskusijā tika apspriestas arī atšķirības starp mākoņplatformām un tradicionālajām lokālajām (on-premises) vidēm.
Daudzām mazākām organizācijām mūsdienīgi mākoņpakalpojumi nodrošina drošu un izmaksu ziņā efektīvu pamatu salīdzinājumā ar līdzvērtīgu risinājumu uzturēšanu pašu infrastruktūrā. Tomēr pāreja uz mākoni neatbrīvo organizāciju no pienākumiem kiberdrošības jomā.
Identitātes, piekļuves tiesības, datu aizsardzība, konfigurācija un lietotāju rīcība joprojām ir aktīvi jāpārvalda.
Tas pats princips attiecas uz sadarbību ar ārējiem IT un kiberdrošības pakalpojumu sniedzējiem. Uzņēmumiem būtu jāizprot savu piegādātāju tehniskās spējas, kā arī tas, kā tie pārvalda atbildību un finanšu riskus problēmu gadījumā.
Galvenā atziņa: sagatavojieties, pirms rodas nepieciešamība reaģēt.
Iespējams, vissvarīgākais pasākuma secinājums bija tas, ka kibernoturība jāveido vēl pirms incidenta notikšanas.
Organizācijām būtu jāidentificē to būtiskākie riski, jāievieš atbilstoši tehniskie aizsardzības pasākumi, jānodrošina regulāras apmācības, jāuztur un jāpārbauda darbības atjaunošanas plāni, kā arī jāapsver, kā pārvaldīt atlikušos finanšu riskus.
Kiberdrošība šobrīd ir neatņemama uzņēmējdarbības vadības sastāvdaļa. Vislabāk sagatavotie uzņēmumi nav tie, kas uzskata, ka spēj novērst ikvienu incidentu, bet gan tie, kas zina, kā reaģēt, atjaunot darbību un nodrošināt tās nepārtrauktību incidentu gadījumā.
Pievienojieties mums nākamajā pasākumā.
Baltijas vadītāju rīts bija viena saruna daudz plašākas diskusijas ietvaros.
Primend regulāri pulcē uzņēmumu vadītājus, tehnoloģiju speciālistus un nozares ekspertus, lai dalītos ar praktiskām zināšanām par kiberdrošību, IT, mākslīgo intelektu un tehnoloģijām, kas veido mūsdienu uzņēmējdarbību.
Vai vēlaties mums pievienoties nākamreiz? Sekojiet līdzi mūsu gaidāmajiem pasākumiem un tiekamies nākamajā Primend seminārā, vebinārā vai praktiskajā darbnīcā.
Skatiet gaidāmos pasākumus šeit
Atskatoties uz Baltijas vadītāju rītu.
Paldies ikvienam, kurš mums pievienojās Rīgā, dalījās pieredzē, uzdeva jautājumus un piedalījās diskusijā.
Baltijas vadītāju rīts Igaunijas vēstniecībā Rīgā pulcēja uzņēmumu vadītājus, Primend klientus un partnerus ekspertu diskusijām, jautājumu un atbilžu sesijai un kontaktu veidošanai par kiberdrošību un uzņēmējdarbības noturību.